Skip to content

المسؤولية الشخصية للقاضي عن أخطاءه المرتكبة في أعماله القضائية وإصدار الأحكام في النظام القانوني الأردني.

المسؤولية الشخصية للقاضي عن أخطاءه المرتكبة في أعماله القضائية وإصدار الأحكام في النظام القانوني الأردني.
بين استقلال القضاء وضمان حقوق المتقاضين في التشريع الأردني

تُعد السلطة القضائية إحدى السلطات الأساسية في الدولة، وتختص بالفصل في المنازعات المعروضة أمام المحاكم وفقاً لأحكام القانون، ويمارس القضاة مهامهم القضائية بما يتمتعون به من استقلال وصلاحيات قانونية تخولهم النظر في الدعاوى وإصدار الأحكام والقرارات بشأنها. وتعد السلطة القضائية أحد أهم مظاهر السيادة لأي دولة، فهي المظلة الوحيدة التي تكفل حق التقاضي للأفراد والحق في المحاكمة العادلة والمساواة أمام القانون بالشكل الذي يجعل منها ركيزة من ركائز إقرار العدالة. وتكريساً لذلك، فقد أولت التشريعات العربية، ومنها التشريع الأردني أهمية خاصة لمبدأ استقلال القضاء، باعتباره إحدى الضمانات الأساسية التي تمكن القاضي من الفصل في النزاعات بحياد واستقلال ودون التأثير عليه بعوامل خارجية مهما كانت طبيعتها، وهو المبدأ الذي كرسه الدستور الأردني بموجب المادتين (27) و(97) منه.[1]

ولم يقتصر مبدأ استقلال القضاء في التشريع الأردني على ضمان عدم تدخل سلطات أو جهات أخرى في أعمال السلطة القضائية، وإنما امتد ليشمل استقلال القاضي في ممارسة صلاحياته القضائية وتقدير الوقائع والبينات وإصدار الأحكام والقرارات، وهو ما يتفق مع أحكام المادة (34/1) من قانون البينات الأردني التي أجازت للمحكمة ترجيح بينة على أخرى وفقاً لما تستخلصه من ظروف الدعوى. وكذلك ما استقر عليه اجتهاد محكمة التمييز الأردنية على أن وزن البينات واستخلاص الوقائع من الصلاحيات التقديرية لمحكمة الموضوع، ولا رقابة لمحكمة التمييز عليها ما دامت النتائج التي توصلت إليها مستخلصة استخلاصاً سائغاً ومقبولاً ومستندة إلى بينات قانونية ثابتة في الدعوى. كما أكدت المادة الرابعة من مدونة قواعد السلوك القضائي لسنة 2021 استقلال القاضي الذاتي والمؤسسي، وأوجبت عليه صون استقلاله بنفسه وممارسة وظيفته القضائية وفق تقديره الدقيق وفهمه للوقائع الثابتة وتطبيقه للقانون، بعيداً عن أي تدخل أو تأثير خارجي[2].

وهنا تثور العديد من التساؤلات التي خُصصت هذه المقالة لأجلها لمحاولة الإجابة عنها، ومن أبرزها ما يلي:

  1. هل يشكل مبدأ استقلال القضاء في التشريع الأردني مانعاً مطلقاً من مسائلة القاضي عن الأخطاء التي يرتكبها أثناء ممارسة صلاحياته القضائية سواء في تقدير الوقائع والبينات أو تفسير القانون وتطبيقه وإصدار الأحكام والقرارات؟
  2. هل كان الأجدر بالمشرع الأردني ضمان الاستقلال المؤسسي للسلطة القضائية، مع إخضاع القاضي بصفته الشخصية لضوابط قانونية تكفل مسائلته عند تجاوز حدود استقلاله أو إساءة استعمال صلاحياته القضائية؟
  3. هل ميّز المشرع الأردني بين الأخطاء القضائية العادية الناشئة عن الاجتهاد في تفسير القانون وتقدير الوقائع والبينات، والأخطاء الجسيمة التي تتجاوز حدود الاجتهاد القضائي المقبول؟
  4. ما مدى جواز مسائلة القاضي شخصياً عن هذه الأخطاء، وما الضوابط القانونية اللازمة لتحقيق التوازن بين استقلال القضاء وحماية حقوق المتقاضين؟


وللإجابة عن هذه التساؤلات، لا بد من استعراض موقف التشريعات العربية المقارنة التي نظمت مسؤولية القاضي عن الأخطاء المرتكبة أثناء ممارسة وظيفته القضائية، ومقارنتها بالتشريع الأردني للوقوف على مدى كفاية تنظيمه لهذه المسؤولية وتحقيق التوازن بين استقلال القضاء وحماية حقوق المتقاضين. فقد أخذت بعض التشريعات العربية بنظام خاص لمسائلة القضاة، عُرف في التشريع المصري بإسم «دعوى مخاصمة القضاة»، وفي التشريع العراقي بإسم «الشكوى من الحكام»، وحدد كل منهما حالات تجوز فيها مسائلة القاضي شخصياً عن الأضرار الناشئة عن أخطائه القضائية، وفق شروط وضوابط خاصة. ومن هنا، تبرز أهمية دراسة هذه التشريعات وبيان الأساس القانوني للمسؤولية المدنية الشخصية للقاضي وحدودها وتمييزها عن المسؤولية التأديبية، وصولاً إلى تقييم مدى الحاجة إلى تبني تنظيم مماثل في التشريع الأردني، بما يكفل جبر الضرر الناشئ عن الأخطاء القضائية الجسيمة دون المساس باستقلال القضاء.

أولاً: موقف المشرع العراقي من مساءلة القاضي بصفته الشخصية عن أخطائه القضائية

أخذ المشرع العراقي بمبدأ استقلال القضاء إلا أنه، وبذات الوقت، قام صراحةً بتنظيم المسؤولية المدنية الشخصية للقاضي عن الأضرار التي تلحق بأحد الخصوم نتيجة الأخطاء القضائية التي حددها القانون، حيث أفرد المشرع العراقي الباب الرابع من قانون المرافعات المدنية رقم (83) لسنة 1969 المعدل، في المواد (286–292)، لتنظيم ما أسماه (الشكوى من الحكام)، وأجاز بموجبها للمتقاضين تقديم شكوى بحق القاضي أو هيئة المحكمة، وقد حددت المادة (286) من القانون المذكور الحالات التي تجوز فيها الشكوى من القاضي، وشملت وقوع الغش أو التدليس أو الخطأ المهني الجسيم أثناء أداء الوظيفة القضائية، أو قبول منفعة مادية، أو الامتناع عن إحقاق الحق دون عذر مقبول. ولم يكتف المشرع العراقي بإيراد هذه الحالات على بشكل عام، بل أورد صوراً محددة لبعض الحالات، ومنها تغيير أقوال الخصوم أو الشهود، أو إخفاء المستندات والأوراق الصالحة للاستناد إليها في الحكم، أو أن يرفض بغير عذر الإجابة على عريضة قدمت له، أو يؤخر ما يقتضيه بشأنها بدون مبرر أو الامتناع عن نظر دعوى مهيأة للفصل فيها أو إصدار القرار بشأنها دون مبرر قانوني.[3] وقد نُظمت إجراءات تقديم هذه الشكوى في المواد اللاحقة، والتي خلصت في نتيجتها إلى أنه في حال أثبت المشتكي صحة شكواه قضت المحكمة بإلزام المشكو منه بتعويض الضرر الذي حل بالمشتكي وأبلغت الأمر إلى وزارة العدل لاتخاذ الاجراءات القانونية المقتضاة.[4]وعليه، يتضح أن المشرع العراقي، وإن كان قد أخذ بمبدأ استقلال القضاء، إلا أنه لم يجعل من هذا المبدأ حصانة مطلقة تحول دون مسائلة القاضي عن الأخطاء التي يرتكبها في ممارسة مهامه القضائية؛ وإنما قد ساوى بين كفة العدالة والمساواة للمتقاضين من جهة، وكفة استقلال القضاء من جهة، فجعل للمتقاضين حق تقديم الشكوى من القاضي والمطالبة بالتعويض عن الأضرار الناشئة عن أخطائه القضائية متى ثبتت صحة الشكوى وتوافرت شروط المسؤولية المقررة قانوناً دون الإخلال بمبدأ الاستقلال، حيث أخضع نطاق قيام مسؤولية القاضي بصفته الشخصية ضمن إطار محدد في حالات محددة على سبيل الحصر، كما أناط بالجهات القضائية المختصة الحق في النظر فيها والفصل في المنازعات الناشئة عنها، بما يحول دون اتخاذ المسائلة وسيلة للتدخل في العمل القضائي أو التأثير في استقلال القاضي.

ثانياً: موقف المشرع المصري من مسائلة القاضي بصفته الشخصية عن أخطائه القضائية

أخذ المشرع المصري بمبدأ استقلالية القضاء واعتبر أن الأصل أن القاضي غير خاضع في نطاق عمله للمسائلة القانونية، إلا أنه وفي ذات الوقت قد وضع استثناءً على هذا المبدأ، وحصره في نطاق ضيق ومحكم بموجب نص المادة (494) من قانون المرافعات المدنية المصري[5]، والتي أجازت مخاصمة القاضي ومسائلته مسائلة قانونية بصفته الشخصية في عدد من الحالات منها: الغش والغدر والتدليس والخطأ الجسيم، وبذلك يكون قد وازن بين الضمانات التي تكفل للقاضي بأن لا ينهز وجدانه من مظنة النيل منه أو يستنفذ الجهد في الرد على من ظن الجور به أو آثر الكيد له، وبين حق المتقاضي في الاطمئنان بأن قاضيه مقيد بالعدل في حكمه، فإن جنح عنه لم تغلق الأبواب في وجهه، فله أن ينزله منزلة الخصومة ليدين بها قضاءه ويبطل أثره، فالقضاء ولاية تقدير وأمانة تقرير.[6] وقد نظم المشرع المصري صراحةً المسؤولية المدنية الشخصية للقاضي عن الأضرار التي تلحق بأحد الخصوم نتيجة الأخطاء القضائية التي حددها القانون، وذلك بموجب أحكام (دعوى المخاصمة) المنصوص عليها في قانون المرافعات المدنية والتجارية المصري رقم (13) لسنة 1968 المعدل.

كما حدد المشرع المصري الحالات التي يحق فيها للمتقاضين مخاصمة القضاة، وذلك بموجب المادة (494) من ذات القانون، ومن هذه الحالات على سبيل المثال: إذا وقع من القاضي في عمله غش أو تدليس أو غدر أو خطأ جسيم، أو إذا امتنع القاضي من الإجابة على عريضة قدمت له.[7] كما حدد القانون المذكور إجراءات إقامة دعوى المخاصمة بحيث يقوم طالب المخاصمة بإيداع “تقرير” إلى قلم محكمة الاستئناف التابع لها المُخاصم، ويتم عرض الدعوى على إحدى دوائر محاكم الاستئناف بأمر من رئيسها،[8]وتكون محكمة الاستئناف صاحبة الصلاحية في نظر دعوى المخاصمة والنظر في أسبابها وسماع أطرافها والحكم بجواز قبولها من عدمه،[9] وفي حال حكمت المحكمة بجواز قبول المخاصمة، فيعتبر القاضي غير صالحاً لنظر الدعوى المتعلقة وتُكف يده عنها.[10] وإذا انتهت المحكمة المختصة في حكمها بصحة المخاصمة وصحة أسبابها تحكم على المُخاصم بالتعويضات والمصاريف وببطلان تصرفه.[11]

وقد تصدى القضاء المصري لتحديد مفهوم وطبيعة الحالات التي تجيز مسائلة القاضي بصفته الشخصية، فقد جاء في قرار محكمة النقض المصرية الطعن رقم (18742 لسنة 39) بأن المقصود بالغش والتدليس والغدر هو: انحراف القاضي في عمله عن العدالة وعما يقتضيه واجب القانون قاصداً هذا الانحراف وبسوء نية، إيثاراً لأحد الخصوم أو نكاية في آخر أو تحقيقاً لمصلحة خاصة للقاضي. أما الخطأ المهني الجسيم فهو وقوع القاضي في خطأ فادح أو إهمال مفرط ما كان له أن يتردى فيهما لو اهتم بواجبات وظيفته الاهتمام العادي ولو بقدر يسير بحيث لا يفرق هذا الخطأ في جسامته عن الغش سوى كونه أوتي بحسن نية.[12]

وكذلك ما جاء في حكم المحكمة الإدارية العليا المصرية في قرارها رقم (1882) لسنة (35) قضائية، الصادر بتاريخ 25/2/1992 عن الدائرة الثالثة، والتي اعتبرت أن الخطأ المهني الجسيم هو الخطأ الذي يبلغ أقصى درجات الإهمال في أداء الواجب القضائي، وينشأ عن غلط فادح أو إهمال مفرط لا يُفترض وقوعه من قاضٍ يبذل العناية المعتادة في أداء مهامه، ومن صوره الجهل الفاضح بالمبادئ القانونية الأساسية أو بالوقائع الثابتة في ملف الدعوى. كما أكد الحكم المذكور أن الاجتهاد القضائي الذي يتوصل إليه القاضي بعد البحث والتقدير لا يوجب مخاصمته، ولو خالف أحكام القضاء أو آراء الفقهاء.

ويُستخلص مما سبق أن المشرع المصري، وما استقر عليه القضاء في تفسير أحكامه، لم يجعل من مبدأ استقلال القضاء حصانة مطلقة تحول دون مسائلة القاضي عن أخطائه القضائية، كما لم يجعل حق المتقاضين في مخاصمة القضاة حقاً مطلقاً يمكن استعماله للتأثير في استقلالهم أو عرقلة سير العدالة، وإنما أخضع هذه المخاصمة لحالات وضوابط قانونية محددة. فقد اشترط القضاء المصري لقيام المخاصمة على أساس الغش أو التدليس أو الغدر أن يكون القاضي قد انحرف عن مقتضيات العدالة وواجبات وظيفته عن قصد وسوء نية، سواء لمحاباة أحد الخصوم أو الإضرار بآخر أو تحقيق مصلحة شخصية. أما الخطأ المهني الجسيم، فقد ميزه عن الخطأ القضائي العادي، واشترط أن يبلغ درجة من الجسامة تتمثل في الغلط الفادح أو الإهمال المفرط الذي لا يُفترض وقوعه من قاضٍ يبذل العناية المعتادة في أداء مهامه، ولو وقع هذا الخطأ بحسن نية. وفي المقابل، استبعد القضاء المصري من نطاق الخطأ المهني الجسيم مجرد اختلاف القاضي في فهم وقائع الدعوى أو تقدير الأدلة والمستندات أو تفسير القانون وتطبيقه، متى كان ذلك نتيجة البحث والاجتهاد وإمعان النظر، ولو خالف فيه أحكام القضاء أو آراء الفقهاء.[13]

ثالثاً: موقف المشرع الأردني من المسؤولية المدنية الشخصية للقاضي عن الأضرار التي تلحق بأحد الخصوم نتيجة الأخطاء القضائية

على خلاف ما أخذ به المشرعان العراقي والمصري، لم يفرد المشرع الأردني تنظيماً تشريعياً خاصاً لمخاصمة القضاة بصفتهم الشخصية عن الأضرار الناشئة عن الأخطاء التي يرتكبونها أثناء ممارسة وظائفهم القضائية، وإنما اقتصر المشرع الأردني على تنظيم الرقابة على أعمال القضاة ومسائلتهم تأديبياً بموجب قانون استقلال القضاء رقم (29) لسنة 2014 وتعديلاته، دون أن يقرر نظاماً مماثلاً لدعوى المخاصمة يحدد حالات المسؤولية المدنية الشخصية للقاضي عن أخطائه القضائية وإجراءاتها وآثارها.

وعلى الرغم من أهمية ذلك في ضمان التزام القاضي بواجبات وظيفته وحسن سير العدالة، إلا أن المسؤولية التأديبية، مهما بلغت جسامة العقوبة المقررة بموجبها، لا تحقق بذاتها جبر الضرر الذي قد يلحق بأحد المتقاضين نتيجة خطأ قضائي جسيم، ذلك أن الغاية من التأديب تتمثل في مسائلة القاضي عن إخلاله بواجباته الوظيفية، في حين تهدف المسؤولية المدنية إلى تعويض المتضرر عما لحقه من ضرر، وهما غايتان مختلفتان لا يغني تحقيق إحداهما بالضرورة عن الأخرى.

وفي هذا الخصوص، تجدر الإشارة إلى أن المشرع الأردني قد أرسى بموجب المادة (256) من القانون المدني رقم (43) لسنة 1976 مبدأً عاماً يقضي بأن (كل إضرار بالغير يلزم فاعله ولو غير مميز بضمان الضرر)، كما بيّن، في ضوء المادة (257)، أن الإضرار قد يقع بالمباشرة أو بالتسبب، وأن المسؤولية عن الإضرار بالتسبب ترتبط بتوافر الشروط القانونية المقررة لذلك.

وإذا كان هذا هو الأصل العام الذي أرساه المشرع الأردني لضمان الضرر الناشئ عن الأفعال الضارة، فإن التساؤل الذي يثور في هذا السياق يتعلق بمدى ملائمة غياب تنظيم خاص للمسؤولية المدنية الشخصية للقاضي عن الأضرار التي قد يتسبب بها نتيجة ارتكاب أخطاء قضائية جسيمة تتجاوز حدود الاجتهاد القضائي المشروع. فخصوصية الوظيفة القضائية تقتضي عدم إخضاع القاضي للمسائلة عن مجرد الخطأ في تفسير القانون أو تقدير الوقائع والبينات، إلا أن هذه الخصوصية لا ينبغي أن تؤدي إلى استبعاد المسؤولية عن الأفعال التي تنطوي على غش أو تدليس أو إهمال فاحش أو مخالفة جسيمة للواجبات الأساسية للوظيفة القضائية، متى ترتب عليها ضرر وثبتت العلاقة السببية بين الفعل والضرر.

ومن هنا، نرى أن الاقتصار على الرقابة التأديبية، دون وجود تنظيم تشريعي خاص للمسؤولية المدنية الشخصية عن الأخطاء القضائية الجسيمة، لا يوفر معالجة متكاملة لجميع الآثار التي قد تنشأ عن هذه الأخطاء، إذ قد يؤدي إيقاع العقوبة التأديبية على القاضي إلى تحقيق الغاية الوظيفية من المسائلة، دون أن يعالج الضرر الذي لحق بالمتقاضي نتيجة الفعل ذاته.

كما أن الحماية الدستورية المقررة لاستقلال القضاء لا يجب أن تتعارض في ذاتها مع استحداث نظام قانوني خاص للمسائلة المدنية الشخصية، شريطة أن يقتصر على حالات استثنائية محددة، وأن يحاط بضمانات إجرائية تكفل عدم تحوله إلى وسيلة للضغط على القضاة أو التأثير في حرية اجتهادهم القضائي. فاستقلال القاضي يقتضي حمايته من المسائلة عن اجتهاده المشروع، ولا يستلزم بالضرورة حمايته من المسؤولية عن الأفعال التي تتجاوز حدود ممارسة الوظيفة القضائية بصورة مشروعة.

وعليه، فإننا نرى أن من الأجدر بالمشرع الأردني الاستفادة من النهج الذي اتبعه المشرعان العراقي والمصري، من خلال استحداث نظام تشريعي خاص يجيز مخاصمة القاضي بصفته الشخصية عن الأخطاء القضائية الجسيمة، خاصةً في ظل وجود الأساس القانوني العام الذي يمكن أن يستند إليه تنظيم المسؤولية المدنية الشخصية للقاضي عن أخطائه أصلاً في التشريع الأردني، ويتمثل في القاعدة العامة لضمان الضرر المنصوص عليها في المادة (256) من القانون المدني، وكذلك ما أقره المشرع الأردني من حيث مسائلة القاضي عن الإخلال بواجبات وظيفته، وإخضاع أداءه القضائي للرقابة والتقييم بموجب قانون استقلال القضاء ونظام التفتيش القضائي. وعليه، فإن الأمر لا يستلزم استحداث مبدأ المسؤولية عن الضرر من أساسه، وإنما يستدعي تدخلاً تشريعياً ينظم تطبيق هذا المبدأ على الأخطاء القضائية الجسيمة، في حالات محددة على سبيل الحصر، مع وضع معيار قانوني يميز بين الخطأ القضائي العادي والخطأ المهني الجسيم، وتحديد المحكمة المختصة بنظر المخاصمة وإجراءاتها وشروط قبولها وآثارها، بما فيها التعويض عن الضرر الثابت. كما ينبغي أن يتضمن هذا التنظيم ضمانات تحول دون استعمال دعوى المخاصمة باعتبارها طريقاً إضافياً للطعن في الأحكام القضائية، وأن يراعي حقوق الخصوم الآخرين في الدعوى الأصلية، مع المحافظة على الضمانات الدستورية والوظيفية المقررة للقاضي.

وفي الختام، فإن تبني نظام خاص للمسؤولية المدنية الشخصية للقاضي لا يمثل انتقاصاً من استقلال القضاء، وإن من شأنه أن يشكل استكمالاً لمنظومة المسائلة القضائية، من خلال تحقيق التوازن بين ثلاث اعتبارات أساسية، هي حماية استقلال القاضي في ممارسة وظيفته، وضمان التزامه بواجبات العمل القضائي، وحماية حقوق المتقاضين في التعويض عن الأضرار الناشئة عن الأخطاء القضائية الجسيمة التي يثبت وقوعها وفقاً للقانون.

المراجع:

[1] الدستور الأردني، المادة (27): “السلطة القضائية مستقلة تتولاها المحاكم على اختلاف أنواعها ودرجاتها وتصدر جميع الأحكام وفق القانون باسم الملك”، المادة (97): “القضاة مستقلون لا سلطان عليهم في قضائهم لغير القانون.”

[2] مدونة قواعد السلوك القضائي لسنة 2021، المادة الرابعة: “إن استقلال القضاء عماد تحقيق العدالة في دولة القانون وعلى القضاة أن يمارسوا قضاءهم بما يضمن استقلالهم الذاتي والمؤسسي. 1. على القاضي أن يصون استقلاله بذاته وأن يمارس قضاءه وفق تقديره الدقيق وفهمه العميق للوقائع الثابتة وتطبيقه للتشريعات السارية والاتفاقيات الدولية النافذة والاجتهادات القضائية، بعيداً عن أي مؤثراتٍ أو ضغوطٍ أو وعدٍ أو وعيدٍ أو تدخلٍ مباشر أو غير مباشر من أي جهة كانت أو لأي سبب كان، وبما يعزز الثقة في استقلاله.”


[3] قانون المرافعات المدنية العراقي رقم (83) لسنة 1969 المعدل، الباب الرابع، المادة (286): “لكل من طرفي الخصوم أن يشكو الحاكم أو هيئة المحكمة أو أحد حكامها أو القضاة الشرعيين في الأحوال الآتية:

  1. إذا وقع من المشكو منه غش أو تدليس أو خطأ مهني جسيم عند قيامه بأداء وظيفته بما يخالف أحكام القانون أو بدافع التحيز أو بقصد الاضرار بأحد الخصوم. ويعتبر من هذا القبيل بوجه خاص تغيير أقوال الخصوم أو الشهود أو اخفاء السندات أو الأوراق الصالحة للاستناد اليها في الحكم.
  2. إذا قبل المشكو منه منفعة مادية لمحاباة أحد الخصوم.
  3. إذا امتنع الحاكم عن احقاق الحق. ويعتبر من هذا القبيل ان يرفض بغير عذر الاجابة على عريضة قدمت له، أو يؤخر ما يقتضيه بشأنها بدون مبرر أو يمتنع عن رؤية دعوى مهيأة للمرافعة واصدار القرار فيها بعد ان حان دورها دون عذر مقبول وذلك بعد اعذار الحاكم أو القاضي أو هيئة المحكمة بعريضة بواسطة الكاتب العدل تتضمن دعوته إلى احقاق الحق في مدة أربع وعشرين ساعة فيما يتعلق بالعرائض وسبعة أيام في الدعاوى.”

[4] المرجع السابق المادة (291/2): ” إذا أثبت المشتكي صحة شكواه قضت المحكمة بإلزام المشكو منه بتعويض الضرر الذي حل بالمشتكي وأبلغت الأمر إلى وزارة العدل لاتخاذ الإجراءات القانونية المقتضاة.”

[5]  قانون المرافعات المدنية والتجارية المصري رقم (13) لسنة 1968 المعدل، المادة (494):” تجوز مخاصمة القضاة وأعضاء النيابة في الأحوال الآتية:

  1. إذا وقع من القاضي أو عضو النيابة في عملهما غش أو تدليس أو غدر أو خطأ مهني جسيم.
  2. إذا امتنع القاضي من الإجابة على عريضة قدمت له أو من الفصل في قضية صالحة للحكم وذلك بعد إعذاره مرتين على يد محضر يتخللهما ميعاد أربع وعشرين ساعة بالنسبة إلى الأوامر على العرائض وثلاثة أيام بالنسبة للأحكام في الدعاوى الجزئية والمستعجلة والتجارية وثمانية أيام في الدعاوى الأخرى. ولا يجوز رفع دعوى المخاصمة في هذه الحالة قبل مضي ثمانية أيام على آخر إعذار.
  3. في الأحوال الأخرى التي يقضي فيها القانون بمسئولية القاضي والحكم عليه بالتعويضات.”

[6] الطعن رقم 18742 لسنة 89 بتاريخ 22/03/2021، محكمـة النقـض، الدائرة المدنية، دائرة الإثنين (أ) المدنية.

[7] قانون المرافعات المدنية والتجارية المصري رقم (13) لسنة 1968 المعدل، الباب الثاني، مخاصمة القضاة وأعضاء النيابة المادة (494).

[8] المرجع السابق، المادة (495).

[9] المرجع السابق، المادة (496).

[10]  المرجع السابق المادة (498).

[11] المرجع السابق المادة (499).

[12] الطعن رقم 18742 لسنة 89 بتاريخ 22/03/2021، محكمـة النقـض، الدائرة المدنية، دائرة الإثنين (أ) المدنية.

[13] المحكمة الإدارية العليا المصرية، القرار رقم (1882) لسنة (35) قضائية، الصادر بتاريخ 25/2/1992 عن الدائرة الثالثة: “ومفاد ذلك أنه تجوز مخاصمة القاضي إذا وقع منه في عمله خطأ مهني جسيم وهو الخطأ الذى ينطوي على أقصى ما يمكن تصوره من الإهمال في أداء الواجب فهو في سلم الخطأ أعلى درجاته وغني عن البيان أن هذا الخطأ الذى يبيح مساءلة القاضي بدعوى المخاصمة لابد أن يكون ارتكابه نتيجة غلط فادح ما كان ليساق إليه لو أهتم بوجباته الاهتمام العادي أو الاهتمام إهمالاً مفرطاً بما يصف بأنه الخطأ الفاحش مثل الجهل الفاضح بالمبادئ الأساسية للقانون أو الجهل الذى لا يقتصر بالوقائع الثابتة بملف الدعوى ولذلك لا تعتبر خطأ مهنياً جسيما فهم رجال القضاء للقانون على نحو معين ولو خالف فيه إجماع الشرح ولا لتقديره لواقعة معينة أو إساءة الاستنتاج كما لا يدخل في نطاق الخطأ المهني الجسيم الخطأ في استخلاص الوقائع أو تفسير القانون أو قصور الأسباب وعليه يخرج من دائرة هذا الخطأ كل رأى أو تطبيق قانوني يخلص إليه القاضي بعد إمعان النظر والاجتهاد في استنباط الحلول للمسألة القانونية المطروحة ولو خالف في ذلك أحكام القضاء وآراء الفقهاء…”

المحامية رلى الزيادين
الكفالة الإلزامية عند بيع المركبات الجديدة

يُثير شراء المركبات الجديدة من التجار وأصحاب المعارض من غير الوكلاء تساؤلات حول الجهة المسؤولة عن العيوب التي قد تظهر بعد التسليم، ومدى شمول المركبة بكفالة الوكيل المحلي. وتبرز أهمية هذه المسألة في ضوء إخضاع فئات محددة من المركبات الجديدة لكفالة خطية إلزامية، بدأ تطبيقها في الأول من تشرين الأول 2023. إلا أن تحديد الحماية المقررة للمشتري يقتضي قراءة هذا الالتزام إلى جانب أحكام قانون حماية المستهلك، والتمييز بين الكفالة والمسؤولية عن العيوب وخدمات ما بعد البيع.

أولاً: نطاق الكفالة الإلزامية ومدتها

يشمل القرار المركبات المستوردة من التجار وأصحاب المعارض من غير الوكلاء، إذا كان موديلها سنة التخليص أو السنة السابقة لها أو التالية لها، وكانت المسافة التي قطعتها أقل من ألف كيلومتر. وتكون الكفالة لسيارات البنزين والهايبرد لمدة عامين أو أربعين ألف كيلومتر، وللسيارات الكهربائية لمدة ثلاث سنوات أو خمسين ألف كيلومتر، أيهما أسبق في الحالتين. وعليه، فإن وصف المركبة بأنها جديدة لا يكفي وحده لتحديد شمولها بهذا الالتزام، بل يتعين التحقق من اجتماع الشروط المذكورة.

وترتبط آلية التنفيذ بمنصة الكفالات الإلزامية للمركبات والجهات المعتمدة لتنفيذها. وقد أكدت وزارة الصناعة والتجارة والتموين ضرورة تسجيل المركبة على المنصة عند تسجيلها لدى دائرة الترخيص، وأن تتضمن الكفالة، كحد أدنى، البنود المشمولة بقرارها رقم (99) لسنة 2023. ومن ثم، تقتضي العناية بشروط الشراء التحقق من تسجيل الكفالة، وتحديد الجهة المنفذة لها ونطاق تغطيتها، وعدم الاكتفاء بوعد شفهي بتوفير الصيانة.

ثانياً: أثر الكفالة في مسؤولية البائع

يخضع تاجر المركبات، بصفته مزوداً، لقانون حماية المستهلك رقم (7) لسنة 2017، متى توافرت في المشتري صفة المستهلك؛ إذ تستبعد المادة (2) من يشتري لإعادة البيع أو التأجير. وتُلزم المادتان (3) و(4) بتوفير المعلومات الصحيحة ومطابقة السلعة للخصائص المعلن عنها، فيما تعتبر المادة (6) عدم المطابقة من حالات العيب؛ فلا ينحصر العيب في الأعطال التي تمنع المركبة من السير.

وتقرر المادة (7) إرجاع السلعة المعيبة ورد ثمنها بناءً على طلب المستهلك، وتجيز تصويب الخلل بموافقته الخطية، مع حكم خاص بدفع ما يعادل الضرر عند تعذر الإرجاع لظهور العيب بعد الاستهلاك. وعليه، لا يُفرض الإصلاح باعتباره الخيار الوحيد في جميع الحالات. كما تُبطل المادة (21) الشروط التي تنتقص من الحقوق والالتزامات المقررة في القانون، فلا تكون وثيقة الكفالة وحدها مقياساً لحقوق المشتري.

ثالثاً: التمييز بين الكفالة وخدمات ما بعد البيع

تُلزم المادة (5) من القانون المزود بتأمين الصيانة وقطع الغيار اللازمة، أو التحقق من تأمينها، بمقابل أو دون مقابل، وتراعي الاتفاق على خلاف مدة توفير هذه الخدمات. وتحدد تعليمات حماية المستهلك لسنة 2023 مدة تقديمها للسلع المعمرة بخمس سنوات على الأقل أو بمدة تتناسب وطبيعة السلعة. ولا يعني ذلك، بذاته، كفالة مجانية لخمس سنوات؛ فمدة إتاحة الخدمة تختلف عن مدة تحمل تكلفتها.

أما الوكيل التجاري، فتُلزمه المادة (11) من قانون الوكلاء والوسطاء التجاريين رقم (28) لسنة 2001 بتوفير قطع الغيار ومراكز الصيانة اللازمة لما تشمله وكالته. ولا يستفاد من هذا النص وحده التزامه بإصلاح كل مركبة من العلامة ذاتها مجاناً، بصرف النظر عن مصدر شرائها. فتحديد هذا الالتزام يستدعي مراجعة شروط الكفالة ومدى سريانها على المركبة المعنية، دون افتراض شمولها لمجرد وجود وكيل محلي للعلامة التجارية.

رابعاً: المطالبة بتنفيذ الالتزام

تنظم تعليمات حماية المستهلك لسنة 2023 إجراءات تقديم الشكاوى والتحقق منها وضبط المخالفات، مع بقاء حق المستهلك في اللجوء إلى القضاء والمطالبة بالتعويض عند توافر موجباته. وتكتسب المستندات أهمية عملية في هذا الشأن، وبخاصة عقد البيع والفاتورة ووثيقة الكفالة والإعلانات المتضمنة مواصفات المركبة وتقارير الفحص والمراسلات المتعلقة بطلب الإصلاح. ويُستحسن توثيق تاريخ ظهور العيب والإجراءات المتخذة بشأنه، بما يساعد على تحديد طبيعة المطالبة وإثبات أساسها.

الخلاصة:

بناءً على ما تقدم، فإن الكفالة الإلزامية تستلزم وضوح الجهة المسؤولة عن تنفيذها وشروط الانتفاع بها، إلى جانب مراعاة الحقوق التي يقررها القانون للمستهلك. ولذلك، ينبغي للمشتري مراجعة وثائق البيع والكفالة قبل التعاقد، كما ينبغي للبائع التأكد من توافق ما يقدمه من ضمانات مع المتطلبات الملزمة، بما يحد من النزاع ويجعل الالتزام قابلاً للتنفيذ عند الحاجة.

المحامي

محمد الزعبي

حماية البيانات الشخصية عند استخدام أدوات الذكاء الاصطناعي

لم تعد أدوات الذكاء الاصطناعي أمراً ثانوياً، بل أصبحت جزءاً رئيسياً من الاستخدامات الشخصية ومن ممارسة الأنشطة والأعمال التجارية والمهنية، وأخذت تحل محل العنصر البشري أو تسانده في أداء الكثير من المهام، وذلك نظراً لما توفره من سرعة في إنجاز الأعمال، وتوفير الوقت والجهد. ولغايات هذا المقال، فيمكن تعريف أدوات الذكاء الاصطناعي بأنها: “البرامج والأنظمة والتطبيقات الرقمية التي تعتمد على تقنيات تكنولوجية لتحليل البيانات والمعلومات ومعالجتها، والتعلّم منها أو الاستدلال بناءً عليها بهدف تنفيذ مهام بصورة آلية أو شبه آلية، وذلك من خلال دراسة الأنماط واستعادة المعلومات من مصادر مختلفة.”

إلا أن استخدام هذه الأدوات قد يتطلب في كثير من الأحيان وبشكل أساسي، لغايات الاستفادة منها، إدخال بيانات تتعلق بأشخاص طبيعيين؛ وهنا تبرز مسألة قانونية مهمة، وهي: إلى أي مدى يجوز استخدام البيانات الشخصية من خلال أدوات الذكاء الاصطناعي في ضوء قانون حماية البيانات الشخصية الأردني رقم (24) لسنة 2023 (“القانون“)، والذي أخضع معالجة البيانات الشخصية لمجموعة من الأحكام والضوابط التي تهدف إلى حماية الشخص المعني وضمان عدم معالجة بياناته خارج الحدود التي يسمح بها القانون.

أولاً: تعريف البيانات

ميّز القانون بين البيانات الشخصية والبيانات الشخصية الحساسة؛ فالبيانات الشخصية تشمل أي بيانات أو معلومات تتعلق بشخص طبيعي ومن شأنها التعريف به بصورة مباشرة أو غير مباشرة، في حين تشمل البيانات الشخصية الحساسة، على وجه الخصوص، المعلومات المتعلقة بالأصل أو العرق، والآراء أو الانتماءات السياسية، والمعتقدات الدينية، والوضع المالي، والحالة الصحية أو الجسدية أو العقلية أو الجينية، والبصمات الحيوية، وسجل السوابق الجنائية، أو أي بيانات يؤدي كشفها إلى إلحاق الضرر بأصحابها.

ثانياً: استخدام أدوات الذكاء الاصطناعي من منظور قانون حماية البيانات الشخصية

لم يتناول قانون حماية البيانات الشخصية الأردني رقم (24) لسنة 2023 أدوات الذكاء الاصطناعي بصورة مباشرة، ولم يضع لها تعريفاً أو أحكاماً خاصة تنظم استخدامها في معالجة البيانات الشخصية. إلا أن عدم النص عليها صراحةً لا يعني خروج عمليات معالجة البيانات التي تتم من خلالها عن نطاق تطبيق القانون.

فقد عرّف قانون حماية البيانات الشخصية “المعالجة” بصورة واسعة تشمل العمليات التي تجرى على البيانات، ومنها جمعها وتسجيلها ونسخها وتخزينها وتنظيمها واستعمالها وإرسالها وربطها ببيانات أخرى وإتاحتها ونقلها وإخفاء هويتها وتعديلها والإفصاح عنها ومحوها. ومن هذا المنطلق، فإن التكييف القانوني لاستخدام أدوات الذكاء الاصطناعي يجب ألا يقوم على اسم التقنية المستخدمة، وإنما على طبيعة العملية التي تتم على البيانات والدور الفعلي لكل طرف فيها. وبناءً عليه، فيمكن القول بأن إدخال البيانات الشخصية إلى أداة ذكاء اصطناعي يشكل معالجة للبيانات الشخصية بالمعنى القانوني.

ثالثاً: من هو المسؤول ومن هو المعالج عند استخدام الذكاء الاصطناعي؟

عرّف القانون “المسؤول” بأنه: “الشخص الطبيعي أو الاعتباري، سواء أكان داخل المملكة أم خارجها، الذي تكون البيانات في عهدته.” كما عرّف “المعالج” بأنه الشخص الطبيعي أو الاعتباري المختص بمعالجة البيانات. وعند استخدام أدوات الذكاء الاصطناعي، تبقى الجهة التي تكون البيانات في عهدتها خاضعة للالتزامات المقررة على المسؤول، ولا يؤدي مجرد الاستعانة بأداة مقدمة من جهة خارجية إلى انتقال هذه الالتزامات عنها. أما مقدم أداة الذكاء الاصطناعي، فقد ينطبق عليه وصف المعالج متى كان يقوم بمعالجة البيانات لصالح المسؤول وفي حدود الغرض المحدد لها، أما إذا كان يستخدم البيانات أو يحتفظ بها لأغراض مستقلة، فيتعين إعادة تقييم صفته القانونية وفقاً لطبيعة دوره الفعلي وذلك بالنظر إلى الأشخاص أو الجهات القائمة خلفها ودور كل منها فعلياً في معالجة البيانات.

رابعاً: ما مدى مشروعية المعالجة بواسطة الذكاء الاصطناعي؟

عرّف القانون في المادة (2) منه الإخلال بأمن وسلامة البيانات بأنه: “أي وصول غير مشروع أو أي عملية أو نقل أو إجراء غير مصرح به على البيانات”. كما نصت المادة (14) من ذات القانون على أنه لا يجوز نقل البيانات أو تبادلها بين المسؤول وأي شخص آخر، بمن فيهم المتلقي، إلا بموافقة الشخص المعني ووفقاً للشروط المحددة فيها، ومن أهمها أن يكون لدى الشخص المعني علم كافٍ بالمتلقي والأغراض التي ستستخدم البيانات من أجلها. كما ألزمت الفقرة (ب) من المادة ذاتها المسؤول والمتلقي بالاحتفاظ بسجلات توثق البيانات التي تم نقلها أو تبادلها، والغرض من ذلك، والحصول على موافقات الأشخاص المعنيين على النقل، وأخضعت المتلقي للمسؤوليات والواجبات القانونية المقررة على المسؤول. وبناءً عليه، فإن استخدام أدوات الذكاء الاصطناعي في معالجة البيانات الشخصية لا يكون مشروعاً أو غير مشروع لمجرد استخدام هذه الأدوات، وإنما يتوقف ذلك على طبيعة المعالجة التي تتم من خلالها ومدى استيفائها للمتطلبات التي يفرضها القانون. فإذا كان استخدام الأداة يترتب عليه نقل البيانات أو إتاحتها لمقدم الأداة أو لأي جهة أخرى، وجب أن يتم ذلك وفقاً للشروط والضوابط المقررة قانوناً، بما في ذلك علم الشخص المعني بالمتلقي والغرض من استخدام البيانات والحصول على موافقته متى كانت مطلوبة. أما إذا تمت إتاحة البيانات أو نقلها دون استيفاء المتطلبات القانونية اللازمة، فقد يشكل ذلك نقلاً أو إجراءً غير مصرح به على البيانات وإخلالاً بأمنها وسلامتها بالمعنى المقصود في القانون. هذا من جهة، ومن جهة أخرى فإن مشروعية جمع المسؤول للبيانات الشخصية ومعالجتها لا تعني بالضرورة جواز إدخالها إلى أدوات الذكاء الاصطناعي بصورة مطلقة؛ إذ قد يترتب على استخدام هذه الأدوات إتاحة البيانات لمقدم الأداة أو لمعالج أو متلقٍ آخر، وإخضاعها لعملية معالجة مستقلة، الأمر الذي يستوجب التحقق من مشروعية هذه المعالجة بذاتها وفقاً لأحكام القانون ومدى توافق الموافقة المسبقة مع طبيعة هذه المعالجة.

خامساً: هل يعتبر إدخال البيانات بواسطة أداة الذكاء الاصطناعي نقلاً للبيانات خارج المملكة؟

لم يضع قانون حماية البيانات الشخصية تعريفاً مباشراً لمفهوم نقل البيانات خارج المملكة، إلا أنه قرر بموجب المادة (15) كأصل عام عدم جواز نقل البيانات إلى شخص خارج المملكة إذا كان مستوى الحماية الذي يوفره للبيانات أقل من مستوى الحماية المقرر بموجب القانون، مع مراعاة الحالات المستثناة التي حددها المشرع. ولما كانت العديد من أدوات الذكاء الاصطناعي تعمل من خلال شركات وبنى تقنية وخوادم موجودة خارج المملكة، وبالتالي قد يؤدي إدخال البيانات إليها إلى نقل البيانات أو معالجتها خارج الأردن. وعليه، ينبغي النظر إلى المسار الفعلي للبيانات؛ وبصفة خاصة مكان استلامها ومعالجتها وتخزينها، والجهة التي تصبح البيانات متاحة لها. فإذا ترتب على إدخال البيانات إلى الأداة إتاحتها أو معالجتها أو تخزينها لدى مقدم خدمة أو بنية تقنية موجودة خارج المملكة، فإن ذلك قد يدخل ضمن نطاق النقل الخارجي للبيانات، وتصبح الأحكام والضوابط المقررة في القانون لهذا النوع من النقل واجبة المراعاة.

سادساً: السرية وحماية البيانات التزامان على المسؤول والمعالج

نصت المادة (13) من القانون على اعتبار البيانات التي تجري عليها المعالجة بيانات سرية، وألزمت المسؤول والمعالج بالمحافظة على سريتها. وعليه، فإن استخدام أدوات الذكاء الاصطناعي لا يرتبط فقط بوجود أساس قانوني للمعالجة، وإنما كذلك بمدى المحافظة على سرية البيانات ومنع إتاحتها أو استخدامها خارج الحدود المسموح بها، إذ أن إدخال البيانات الشخصية إلى أداة مقدمة من جهة خارجية قد يترتب عليه إتاحة البيانات لمقدم الأداة أو تمكينه من معالجتها أو الاحتفاظ بها، وهو ما قد يشكل إخلالاً بالتزام السرية أو حماية البيانات إذا تم دون سند أو ضمانات قانونية كافية. ولذلك فإن مشروعية المعالجة بموجب قانون حماية البيانات الشخصية لا تعني، بذاتها، انتفاء أي قيود قانونية أخرى على الإفصاح عن المعلومات أو إتاحتها لطرف خارجي. وعليه، لا يقتصر التزام المسؤول على منع اختراق البيانات أو تسريبها، وإنما يمتد إلى التحقق مسبقاً من أن استخدام أداة الذكاء الاصطناعي ذاته لا يؤدي إلى كشف البيانات أو إتاحتها أو استخدامها على نحو يتعارض مع الالتزامات المفروضة عليه قانوناً.

سابعاً: المسؤولية في مواجهة الشخص المعني عند استخدام أدوات الذكاء الاصطناعي

ألزمت المادة (8) من القانون المسؤول، باتخاذ الإجراءات اللازمة لحماية البيانات الموجودة في عهدته، واتخاذ التدابير الأمنية والتقنية والتنظيمية اللازمة لحمايتها، ووضع الآليات والإجراءات التي تخضع لها عملية المعالجة. أما المعالج، فقد ألزمه القانون بموجب المادة (12)، بإجراء المعالجة وتنفيذها وفقاً لأحكام القانون والأنظمة والتعليمات، وعدم تجاوز الغرض المحدد للمعالجة ومدتها، ومحو البيانات بانقضاء مدة المعالجة أو تسليمها للمسؤول، وعدم القيام بأي عمل من شأنه إتاحة البيانات أو نتائج المعالجة إلا في الأحوال المصرح بها قانوناً. كما أوجبت المادة (9)، في الحالات التي تسري عليها، إعلام الشخص المعني قبل البدء بالمعالجة بعدد من الأمور، ومن بينها المعالج الذي سيشارك المسؤول في تنفيذ المعالجة. وعليه، فإن استخدام المسؤول لأداة ذكاء اصطناعي في معالجة البيانات الشخصية قد يشكل إخلالاً بالالتزامات القانونية الواقعة عليه بموجب قانون حماية البيانات الشخصية، حتى وإن لم يقع تسريب أو اختراق فعلي للبيانات.

فمجرد إدخال البيانات إلى أداة مقدمة من جهة خارجية قد يترتب عليه إتاحتها أو الكشف عنها لمقدم الأداة أو تمكينه من معالجتها، وهو ما قد يشكل إخلالاً بالتزام المحافظة على سرية البيانات أو بالتزام حماية البيانات واتخاذ التدابير الأمنية والتقنية والتنظيمية اللازمة إذا تمت هذه الإتاحة دون الضمانات القانونية اللازمة. كما قد يشكل إخلالاً بحدود الغرض المشروع للمعالجة إذا ترتب عليه استخدام البيانات لغرض يختلف عن الغرض الذي جُمعت من أجله، أو إخلالاً بالأحكام المنظمة لنقل البيانات وتبادلها وإتاحتها للمتلقي إذا أدى استخدام الأداة إلى وصول البيانات إلى جهة أخرى دون استيفاء المتطلبات القانونية المقررة لذلك.

كما تثير معالجة البيانات بواسطة أدوات الذكاء الاصطناعي إشكالية في تحديد الجهة التي يمكن للشخص المعني الرجوع عليها عند وقوع مخالفة أو إخلال بأمن وسلامة بياناته، فحقوق الشخص المعني لا تتعلق بالأداة التقنية بذاتها، وإنما بالأشخاص الطبيعيين أو الاعتباريين الذين يقررون استخدامها أو يقومون من خلالها بمعالجة بياناته. وعليه، فإن استعانة المسؤول بأداة ذكاء اصطناعي لا تعفيه، في مواجهة الشخص المعني، من الالتزامات التي فرضها عليه القانون بشأن مشروعية المعالجة وحماية البيانات الموجودة في عهدته واتخاذ التدابير الأمنية والتقنية والتنظيمية اللازمة لحمايتها.

ثامناً: ماذا يترتب على المؤسسات التي تستخدم أدوات الذكاء الاصطناعي؟

إن استخدام أدوات الذكاء الاصطناعي لمعالجة البيانات الشخصية ليس محظوراً بذاته، إلا أنه يجب التعامل معه باعتباره قراراً يتعلق بمعالجة البيانات وليس مجرد قرار تقني، خاصة أن العديد من هذه الأدوات تخضع لشروط استخدام وسياسات خصوصية معدة مسبقاً تحدد كيفية استخدام البيانات المدخلة إليها والاحتفاظ بها ومشاركتها. وعليه، يتعين على المؤسسة، قبل استخدام أي أداة، مراجعة هذه الشروط والتحقق من مشروعية إتاحة البيانات لها، والغرض والأساس القانوني للمعالجة، ودور مقدم الأداة، وحدود استخدام البيانات والاحتفاظ بها ومحوها، ومكان معالجتها وتخزينها ومدى انتقالها إلى خارج المملكة، إلى جانب اتخاذ التدابير الأمنية والتقنية والتنظيمية اللازمة لحمايتها (تشفير، ترميز، استعارة، اخفاء الأسماء والأطراف وكل ما يدل على الأشخاص وهوياتهم وطريقة عملهم وأسرارهم). كما ينبغي تنظيم استخدام الموظفين لهذه الأدوات من خلال ضوابط داخلية تحدد الأدوات المسموح باستخدامها وفئات البيانات التي يجوز إدخالها إليها، بما يحول دون إتاحة بيانات العملاء أو الموظفين أو المعلومات السرية على نحو يخالف القانون.

الخلاصة

رغم أن قانون حماية البيانات الشخصية الأردني لم ينظم أدوات الذكاء الاصطناعي بالاسم، فإن معالجة البيانات التي تتم من خلالها تبقى خاضعة لأحكامه، فالعبرة بطبيعة المعالجة وليس بالوسيلة التقنية المستخدمة فيها. وعليه، يجب تقييم استخدام أدوات الذكاء الاصطناعي في ضوء مشروعية المعالجة وغرضها، والأطراف التي ستتاح لها البيانات، وحدود استخدامها والاحتفاظ بها ونقلها، والضمانات المقررة لحمايتها.

المحاميــــة

رُلى فراس الزيادين

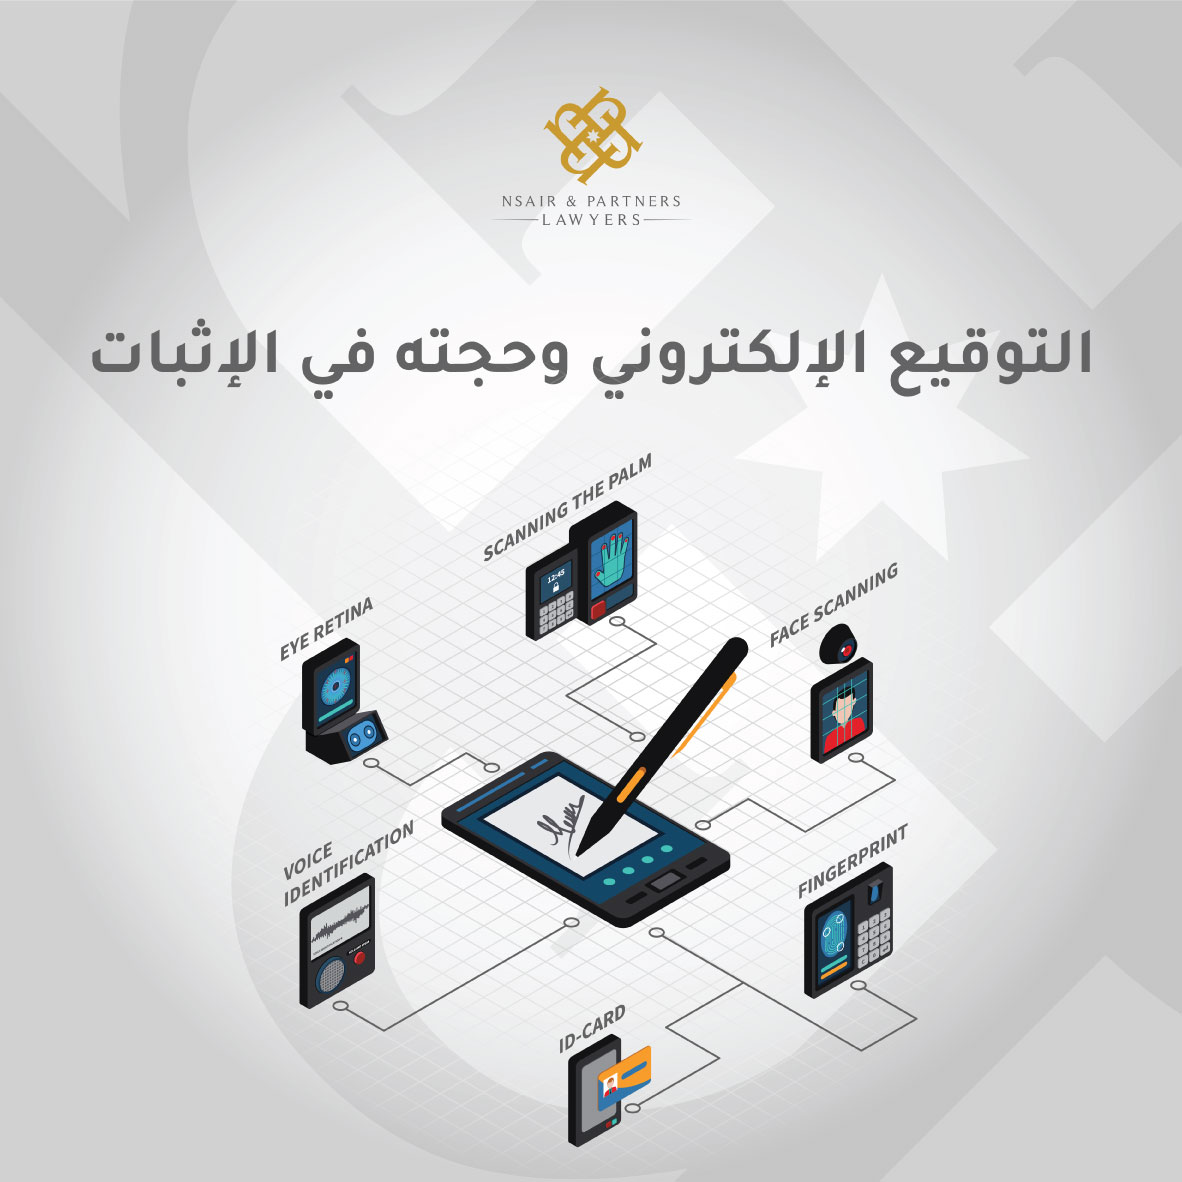
التوقيع الالكتروني وحجيته في الاثبات

مع التطور العلمي والتكنولوجي السريع، وتطور وسائل الإتصال، ودخول الحاسوب في مختلف نواحي الحياة، وما أحدثته شبكة الإنترنت من ثورة هائلة في مجالات الحياة المختلفة وظهور ما يُسمى بالتجارة الإلكترونية التي أصبحت بحاجة إلى تواقيع تتلاءم مع طبيعتها ظهر بالنتيجة ما يُعرف بالتوقيع الإلكتروني ولم يقتصر هذا التوقيع على شكل واحد وإنما اتخذ عدة أشكال منها التوقيع عن طريق الرقم السري والتوقيع الرقمي الذي أخذ حيزًا واسعًا في مجال المعاملات الإلكترونية وأصبح معترفًا به قانونيًا، وقد كان المشرع الأردني كغيره من التشريعات الأخرى سبّاقاً لتنظيم هذه المسألة وذلك من خلال إقرار قانون المعاملات الإلكترونية رقم ١٥لسنة ٢٠١٥.

أولاً: التعريف بالتوقيع الالكتروني:

عرفت المادة (2) من قانون المعاملات الإلكترونية التوقيع الإلكتروني بأنه:

” البيانات التي تتخذ شكل حروف، أو أرقام، أو رموز، أو إشارات، أو غيرها وتكون مدرجة بشكل إلكتروني أو أي وسيلة أخرى مماثلة في السجل الإلكتروني، أو تكون مضافة عليه أو مرتبطة به بهدف تحديد هوية صاحب التوقيع وانفراده باستخدامه وتمييزه عن غيره“.

هذا التعريف يركز على ضرورة أن يؤدي التوقيع الإلكتروني الوظائف التقليدية للتوقيع، والمتمثلة في تحديد هوية الشخص الموقع، والتعبير عن إرادته ورضاه بالارتباط بالتصرف أو العمل القانوني، إلا أن هذا التعريف يُغفل بيان إجراءات إصدار التوقيع الإلكتروني وتوثيقه، والتي غالبًا ما تتولاها جهة أو شخص مرخص له من قبل الجهات المختصة، بما يضمن ارتباط التوقيع بصاحبه وحده دون غيره، ويكفل إمكانية التحقق من هوية الموقّع والتثبت منها عند الاقتضاء، الأمر الذي يعزز الثقة بالتوقيع الإلكتروني ويضمن سلامته وحجيته القانونية. ويتحقق ذلك من خلال استخدام وسائل تٌمكّن الشخص من الاحتفاظ بسيطرته على بيانات إنشاء توقيعه الإلكتروني، بطريقة تمنع الغير من الوصول إليها أو استخدامها أو الاستيلاء عليها دون وجه حق، كما تضمن سلامة البيانات الموقَّع عليها وعدم قابليتها للتعديل أو العبث بها بعد إتمام التوقيع.

يتضح أن المشرع الأردني لم يحصر التوقيع الإلكتروني في صور أو أشكال محددة، وإنما أوردها على سبيل المثال لا الحصر، بما يسمح باستيعاب أي صور أو وسائل تقنية جديدة قد تُستحدث مستقبلًا. والعلُة من ذلك تكمن في رغبة المشرع في إضفاء قدر من المرونة على التنظيم القانوني للتوقيع الإلكتروني، وتمكين المتعاملين من اختيار الوسيلة التي تحقق أعلى درجات الأمان والموثوقية، بما يواكب التطور المستمر في تقنيات المعاملات الإلكترونية.

وعند تحليل هذا التعريف نجد أن المشرع الأردني، عند تعريفه للتوقيع الإلكتروني، قد بدأ بكلمة “بيانات“، وحاول بيان صور هذه البيانات وأشكالها، وقد أورد أن أشكال تلك البيانات تكون عبارة عن حروف أو أرقام أو رموز أو إشارات أو أي شكل آخر لهذه البيانات يمكن أن تشكل في مضمونها توقيعًا إلكترونيًا، واشترط المشرع الأردني في هذه البيانات أن تتم بشكل الكتروني أو رقمي أو ضوئي أو صوتي أو أي وسيلة أخرى مماثلة، كما اشترط أن تكون مدرجة في رسالة المعلومات أي ضمن بيانات هذه الرسالة، ، ويلاحظ من هذا الشرط أمران :

  • أن هذا الشرط بديهي فيجب أن يتم التوقيع الإلكتروني بهذا الشكل وإلا عُدّ توقيعًا غير الكترونيًا.
  • أن المشرع لم يحصر التوقيع الكتروني بهذه الصور المذكورة في التعريف بل ترك المجال مفتوحًا لإضافة وسائل أخرى، لا سيما وأن المشرع قد أورد هذه الوسائل على سبيل المثال لا الحصر بدليل عبارة “أو أي وسيلة أخرى مماثلة“.
ثانياً: صور التوقيع الالكتروني :
  1. التوقيع الإلكتروني بخط اليد (Digitized Signature): يتم عبر كتابة الاسم بالقلم الإلكتروني على الشاشات أو لوحات التوقيع المخصصة (Signature Pads) ليتحول إلى صورة رقمية مدمجة بالوثيقة.
  2. التوقيع الرقمي المشفر (Digital Signature): الصورة الأكثر أماناً؛ حيث تعتمد على خوارزميات التشفير والمفاتيح الرقمية (العامة والخاصة) لضمان عدم تزوير الهوية أو تعديل المستند بعد توقيعه.
  3. التوقيع البيومتري (Biometric Signature): يعتمد على الخصائص الفيزيائية الحيوية الفريدة للشخص مثل بصمة الإصبع المدمجة بأجهزة التوقيع، أو ملامح الوجه، أو بصمة العين.
  4. الرموز السريعة والمصادقة (OTP): إدخال كود سري مرسل إلى الهاتف المحمول أو البريد الإلكتروني للمستخدم لإتمام عملية الموافقة القانونية على المعاملات.
ثالثاً: نطاق تطبيق التوقيع في المعاملات الإلكترونية

بالرجوع الى قانون المعاملات الإلكترونية الاردني نجد أن المادة (3/أ) من قانون المعاملات الإلكترونية الأردني رقم 15 لسنة ٢٠١٥ تنص على أنه: “تسري أحكام هذا القانون على المعاملات التي تتم بوسائل إلكترونية”، وفي هذا السياق سمح المشرع لأي وزارة أو مؤسسة رسمية عامة أو مؤسسة عامة أو بلدية إجراء معاملاتها باستعمال الوسائل الإلكترونية، شريطة توافر متطلبات التعامل الالكتروني الواردة في القانون آنف الذكر، وبذلك يكون المشرع قد وسّع من نطاق المعاملات التي يجوز التعامل بها إلكترونيًا.

رابعاً: شروط التوقيع الإلكتروني وحجيته في الاثبات:

إن حجية التوقيع، سواء أكان إلكترونيًا أم عاديًا، لا تترتب عليها آثارها القانونية إلا عند توافر الشروط المنصوص عليها في المادة (15) من قانون المعاملات الإلكترونية رقم (15) لسنة 2015، وهي على النحو الآتي:

  • أن ينفرد به صاحب التوقيع بما يميّزه عن غيره.
  • أن يحدد هوية صاحب التوقيع.
  • أن يتم إنشاؤه باستخدام وسائل خاصة بصاحب التوقيع وتكون خاضعة لسيطرته.
  • أن يكون مرتبطًا بالسجل ذي الصلة ارتباطًا لا يسمح بإجراء أي تعديل عليه بعد توقيعه دون أن يُحدث ذلك التعديل تغييرًا في التوقيع.

وفقًا لأحكام المادة (16) من قانون المعاملات الالكترونية: يعتبر التوقيع الإلكتروني موثقًا إذا تحققت فيه جميع الشروط المذكورة في المادة (15) من هذا القانون وكان مرتبطًا بشهادة توثيق إلكترونية صادرة وفقًا لأحكام هذا القانون والأنظمة والتعليمات الصادرة بمقتضاه، وقت إنشاء التوقيع الإلكتروني عن أي من الجهات التالية:

أ. جهة توثيق إلكتروني مرخصة في المملكة.

ب.جهة توثيق إلكتروني معتمدة.

ج.أي جهة حكومية سواء كانت وزارة، أو مؤسسة رسمية عامة، أو مؤسسة عامة، أو بلدية يوافق لها مجلس الوزراء على ذلك شريطة استيفاء متطلبات هيئة تنظيم قطاع الاتصالات.

د. وزارة الاقتصاد الرقمي والريادة.

ه. البنك المركزي الأردني فيما يتعلق بالأعمال المصرفية أو المالية الإلكترونية”.

ووفقاً لأحكام المادة (17) من قانون المعاملات الإكترونية: يكون للسجل الإلكتروني المرتبط بتوقيع إلكتروني محميّ الحجية ذاتها المقررة للسند العادي ويجوز لأطراف المعاملة الإلكترونية الاحتجاج به، كما يكون للسجل الإلكتروني المرتبط بتوقيع الكتروني موثق الحجية ذاتها المقررة للسند العادي ويجوز لأطراف المعاملة الإلكترونية وللغير الاحتجاج به. وفي غير الحالتين المذكورتين أعلاه من هذه المادة يكون للسجل الإلكتروني الذي يحمل توقيعًا الكترونيًا الحجية ذاتها المقررة للسند العادي في مواجهة أطراف المعاملة الإلكترونية، وفي حال الإنكار يقع عبء الإثبات على من يحتج بالسجل الإلكتروني، ويكون للسجل الإلكتروني غير المرتبط بتوقيع الكتروني حجية الأوراق غير الموقعة في الإثبات، ويجوز إصدار أي سند رسمي أو تصديقه بالوسائل الإلكترونية شريطة ارتباط السجل الإلكتروني الخاص به بتوقيع إلكتروني موثق.

يُلاحظ أن المشرع قد ساوى في الحجية ما بين التوقيع التقليدي والتوقيع الإلكتروني، وبذلك يمكن القول أن التوقيع الإلكتروني في ظل ضمانات معينة يمكنه أن يقوم بذات الدور الذي يؤديه التوقيع التقليدي، بل يرى البعض أن التوقيع التقليدي قد لا يجد له مكانًا في ظل المعالجة الإلكترونية للمعلومات، وهناك من يرى في هذا الموضوع أنه لا يوجد أي حجية لهذا النوع من التوقيع بسبب عدم توفر الأمان والضمانات الكافية واللازمة لمثل هذا التوقيع، إلا أنه وبصدور القوانين الخاصة بالتجارة الإلكترونية أعطيت الحجية لمثل هذا التوقيع وذلك من خلال وضع إجراءات تحقق الأمن والثقة به، وتوفر له الحماية القانونية والتقنية، حيث يتم إصدار التوقيعات من قبل جهة معتمدة تصدر شهادات توثيق به ويكون مودعا لديها، وهي تعمل بترخيص وتحت إشراف السلطة التنفيذية، وتقوم هذه الجهة بتقديم شهادة إلكترونية لتأكيد هوية الموقع وصفته وصحة توقيعه ونسبة رسالة البيانات أو العقد لصاحبه.

والله ولي التوفيق،،،

المحامي بشار سليمان بكار

تعيين مراقب حماية البيانات لدى الجهات الحكومية في القانون الأردني واللائحة العامة الأوروبية لحماية البيانات (GDPR) – دراسة مقارنة

تُعد مسألة تعيين مراقب حماية البيانات أحد أهم الآليات التي اعتمدتها الأنظمة الحديثة، وذلك ضمانًا للامتثال لقواعد حماية البيانات الشخصية وتعزيزًا لمبادئ الشفافية والمسائلة. وقد تجلّى اهتمامًا بالغًا في هذه المسألة في اللائحة العامة الأوروبية لحماية البيانات، بحيث نظّمت الحالات التي يلتزم فيها المسؤول بتعيين مراقب حماية البيانات من خلال نصوص واضحة وصريحة لا تدع مجالًا للشك. إلّا أنه وعلى النقيض من ذلك تمامًا، فقد انتهج المشرّع الأردني مسارًا مختلفًا في قانون حماية البيانات الشخصية رقم (24) لسنة 2023، الأمر الذي أفرز إشكالًا من الناحيتين العملية والتفسيرية، لا سيّما فيما يتعلق فيما إذا كانت الوزارات والدوائر الحكومية والرسمية ملزمة قانونًا بتعيين مراقب حماية البيانات.

أولًا: موقف كل من قانون حماية البيانات الشخصية الأردني واللائحة الأوروبية لحماية البيانات:
  • موقف اللائحة العامة الأوروبية لحماية البيانات
  • تنص المادة (37/1) من اللائحة العامة الأوروبية لحماية البيانات على ما يلي:

“يُعيّن المسؤول والمعالج مراقبًا لحماية البيانات في أي من الحالات الآتية:

  • إذا كانت المعالجة تتم من قبل سلطة أو هيئة عامة، باستثناء المحاكم عند ممارستها لوظيفتها القضائية.”
  • ذكرت المادة (4) من اللائحة الأوروبية لحماية البيانات عدة تعريفات من ضمنها:
  • المسؤول: الشخص الطبيعي أو الاعتباري، أو السلطة العامة، أو الوكالة، أو أي جهة أخرى، الذي يحدد، بمفرده أو بالاشتراك مع غيره، أغراض ووسائل معالجة البيانات الشخصية، وفي الحالات التي تكون فيها أغراض ووسائل هذه المعالجة محددة بموجب قانون الاتحاد الأوروبي أو قانون دولة عضو، يجوز أن يُحدد المسؤول أو المعايير الخاصة بتعيينه بموجب قانون الاتحاد الأوروبي أو قانون الدولة العضو.
  • المعالج: يعني الشخص الطبيعي أو الاعتباري، أو السلطة العامة، أو الوكالة، أو أي جهة أخرى، الذي يقوم بمعالجة البيانات الشخصية نيابةً عن المسؤول.
    • موقف قانون حماية البيانات الشخصية الأردني
    • تنص المادة (11) من قانون حماية البيانات الشخصية الأردني رقم (24) لسنة على ما يلي:

    “أ- يلتزم المسؤول بتعيين المراقب في الحالات التالية:-

    • اذا كان العمل الرئيسي للمسؤول معالجة البيانات الشخصية.
    • معالجة البيانات الشخصية الحساسة”.
    • ذكرت المادة (1) من قانون حماية البيانات الشخصية الأردني رقم (24) لسنة عدة تعريفات من ضمنها:
    • المسؤول: أي شخص طبيعي أو اعتباري سواء أكان داخل المملكة أم خارجها تكون البيانات في عهدته.
    • المعالج: الشخص الطبيعي أو الاعتباري الذي يكون مختصا بمعالجة البيانات.
    • المراقب: الشخص الطبيعي المعين للإشراف على قواعد البيانات والمعالجة وفقا لأحكام هذا القانون.


إن الاختلاف في الصياغة بين القانون الأردني واللائحة الأوروبية يؤكد وجود إشكالية عملية في تطبيق المادة (11) من قانون حماية البيانات الشخصية الأردني، إذ يثور التساؤل حول مدى إلزام الوزارات والجهات الحكومية والرسمية بتعيين مراقب حماية البيانات. ذلك أن النص لم يتضمن حكمًا صريحًا يُلزم الوزارات والدوائر الحكومية والرسمية بهذا التعيين، وإنما قرّر هذا الالتزام على عاتق “المسؤول“، وهو المصطلح الذي عرّفه قانون حماية البيانات الشخصية الأردني بأنه: “أي شخص طبيعي أو اعتباري، سواء أكان داخل المملكة أم خارجها، تكون البيانات الشخصية في عهدته”.

وبناءً على ذلك، فإن الوازارات والجهات الحكومية والرسمية قد تُلزم بتعيين مراقب حماية البيانات متى توافرت فيها الشروط المنصوص عليها في المادة (11)، إذا كانت تعالج بيانات شخصية حساسة بصورة مستمرة، أو كانت معالجة البيانات الشخصية تشكل جزءًا أساسيًا من نشاطها واختصاصها. إلا أن هذا الالتزام لا يستند إلى نص تشريعي صريح يقرر وجوب تعيين مراقب حماية البيانات من قبل الجهات الحكومية والرسمية على وجه الخصوص، إذ إن القانون بدايةً لم يورد تعريفًا لهذه الجهات، وإنما جاء النص بصياغة عامة موجّهة إلى “المسؤول“، الأمر الذي يجعل خضوع تلك الجهات لهذا الالتزام قائمًا على تفسير مدى توافر الشروط المحددة في المادة (11) وانطباقها عليه، وليس استنادًا إلى نص تشريعي صريح يقرر إلزامها بتعيين مراقب حماية البيانات.

إن استكمال قراءة المادة (37) من اللائحة الأوروبية لحماية البيانات يُظهر أنها تتشابه إلى حد كبير مع المادة (11) من قانون حماية البيانات الشخصية، باستثناء الجزء المتعلق بإلزام الجهات الحكومية والرسمية بتعيين مراقب حماية البيانات، وهو الحكم الوارد في اللائحة العامة لحماية البيانات، ويُستدل من ذلك أن المشرع قد اتجه عمدًا إلى عدم إلزام الجهات الحكومية والرسمية بتعيين مراقب لحماية البيانات، إذ استقى من النص الأوروبي الأحكام التي أراد تبنيها واستبعد ما لم يُرد الأخذ به. ولو كانت إرادة المشرع قد انصرفت إلى إلزام الجهات الحكومية والرسمية بهذا التعيين، لنص على ذلك صراحةً في القانون، ويؤيد هذا التفسير مبدأ أصيل في التفسير التشريعي مؤداه أن المشرع لو أراد قال، والمشرع لا ينطق لغوًا، ومن ثم فإن إغفال النص على هذا الالتزام يُعد قرينة على انتفاء قصد المشرع إلى تقريره.

وفيما يتعلق بنص المادة (11) من القانون الأردني، فإن عدم النص صراحةً على إلزام الجهات الحكومية بتعيين مراقب لحماية البيانات، والاكتفاء بمعايير عامة تتيح مجالًا واسعًا للتفسير، يثير إشكاليات عملية عند التطبيق، فمن جهة يبقى تحديد المقصود ب “العمل الرئيسي” يختلف باختلاف طبيعة الجهة الحكومية أو الرسمية واختصاصها، ومن جهة أخرى يكون توصيف بعض البيانات على أنها بيانات شخصية حساسة محل تبايُن في التطبيق، الأمر الذي يفتح المجال لاختلاف التفسيرات بين الجهات الإدارية، ويؤدي إلى تفاوت في مدى الالتزام بتعيين مراقب حماية البيانات.

ومن ثم، فإن ترك هذا الالتزام رهينًا بالتفسير الإداري أو القضائي لا ينسجم مع متطلبات اليقين القانوني، الذي يقتضي أن تكون الالتزامات القانونية واضحة ومحددة، ولا سيما عندما يتعلق الأمر بواجبات تقع على عاتق الجهات العامة. كما أن تفاوت تطبيق هذا الالتزام بين المؤسسات الحكومية قد ينعكس سلبًا على مستوى حماية البيانات الشخصية، ويُخل بمبدأ المساواة في تطبيق القانون.

لذلك، فإن النص صراحةً في قانون حماية البيانات الشخصية على إلزام جميع الوزارات والدوائر الحكومية والرسمية بتعيين مراقب لحماية البيانات يمثل خيارًا تشريعيًا أكثر اتساقًا مع فلسفة قانون حماية البيانات الشخصية وأهدافه. فمن شأن هذا التعديل أن يزيل أي غموض بشأن نطاق الالتزام، ويوحّد التطبيق بين الجهات العامة، فضلًا عن توفير مستوى أعلى من الحماية للبيانات الشخصية التي تجمعها الدولة وتعالجها في إطار ممارستها لاختصاصاتها.

ثانيًا: منهج المشرّع الأردني في الاقتباس من اللائحة العامة الأوروبية لحماية البيانات

ينبغي الإشارة ابتداءً إلى أن قانون حماية البيانات الشخصية الأردني قد استلهم في جانب كبير من أحكامه من اللائحة العامة الأوروبية لحماية البيانات، وهو توجّه تشريعي يُعد من حيث المبدأ نهجًا سليمًا ومُتسقًا، بالنظر إلى المكانة التي تحتلها اللائحة الأوروبية بوصفها أحد أبرز الأُطر القانونية الحديثة في مجال حماية البيانات الشخصية.

غير أن الاستفادة من تجربة تشريعية رائدة تقتضي أن يكون الاقتباس قائمًا على الدراسة والتحليل، لا على مجرد النقل الحرفي للنصوص. فإذا كان المشرع الأردني قد اختار الاستفادة من اللائحة الأوروبية، فإنه كان من الأولى أن يعتمدها بصورة متكاملة، مع استبعاد الأحكام التي لا تنسجم مع أحكام الدستور الأردني أو مع خصوصية المجتمع الأردني وقيمه وعاداته وتقاليده، أو أن يتبنى منهجًا أكثر تطورًا يقوم على متابعة ما يطرأ على المنظومة الأوروبية من تعديلات تشريعية وتفسيرات قضائية وإدارية، ثم تكييفها بما يتلائم مع البيئة القانونية الوطنية.

حيث أن الاقتباس التشريعي لا يقوم على النقل المجرد، وإنما على الاستفادة الواعية من التجارب المقارنة وإعادة صياغتها بما يحقق الانسجام مع النظام القانوني المحلي ويستجيب لاحتياجاته العملية، ومن شأن هذا النهج أن يُفضي إلى إصدار تشريع أكثر نُضجًا وتماسكًا، ويحد من احتمالية ظهور الثغرات التشريعية أو الإشكالات التطبيقية. وحيث أن المشرّع الأردني تبنّى جانبًا كبيرًا من أحكام اللائحة الأوروبية لحماية البيانات، فقد كان الأولى، أن يأخذ بالنص الذي يُلزم الجهات الحكومية بتعيين مراقب حماية البيانات باعتبار أن هذا الالتزام يُعد أمرًا جوهريًا، وأن استبعاده من القانون من شأنه أن يضعف من فعالية أحكامه.

ثالثًا: الجهات الحكومية والرسمية هي الأولى بالخضوع لمتطلبات الحماية المشددة

تتمثل الغاية الأساسية من التشريعات، ولا سيما التشريعات ذات الطابع الحقوقي، في توفير الحماية للأفراد، سواء في علاقاتهم المتبادلة فيما بينهم أو في علاقتهم بالسلطة العامة. ومن ثم، فإذا كان القانون قد شُرّع ابتداءً لحماية الأفراد في هاتين العلاقتين، فإن من الأولى أن تبدأ هذه الحماية من الدولة ذاتها، باعتبارها الطرف الذي يمتلك سلطات وامتيازات قد تؤثر في حقوق الأفراد وحرياتهم. ومن ثم، فإن إخضاع الدولة لأحكام القانون وضمان عدم تعسفها في ممارسة سلطاتها يُعدان شرطان أساسيان لتحقيق الغاية التي استهدفها المشرّع، والمتمثلة في صون الحقوق والحريات وترسيخ مبدأ سيادة القانون.

ومن ثم، يجب أن تكون الجهة الحكومية على وعيٍ كامل بأنها تتولى معالجة كميات هائلة من البيانات، وهو ما ينطوي على مخاطر جسيمة تستوجب إدراك آثارها المحتملة على حقوق الأفراد وحرياتهم. فكلما اتّسع نطاق البيانات التي تحتفظ بها الجهة الحكومية أو تعالجها، ازدادت احتمالية المساس بخصوصية الأفراد في حال إساءة استخدامها أو الإخلال بضمانات حمايتها. ومن هذا المنطلق، ينبغي أن تكون الضمانات التي يقررها قانون حماية البيانات الشخصية أكثر صرامةً عندما تكون الجهة الحكومية هي “المسؤول” عن البيانات، وذلك بالنظر إلى ما تتمتع به من سلطات قانونية واسعة، وما تملكه من قدرة على جمع والاحتفاظ ومعالجة كميات ضخمة من البيانات الشخصية المتعلقة بأعداد كبيرة من الأشخاص، الأمر الذي يفرض عليها مستوى أعلى من المسؤولية والالتزام بضمان حماية تلك البيانات ومنع إساءة استخدامها.

ويرجع ذلك إلى أن الجهات الحكومية لا تقتصر في الغالب على الاحتفاظ بالبيانات التعريفية الأساسية، وإنما تتولى جمع ومعالجة طيف واسع من البيانات الشخصية والبيانات الشخصية الحساسة، كالبيانات الصحية والمالية والضريبية والتعليمية والبيانات البيومترية، فضلًا عن بيانات الأحوال المدنية والسجل الجنائي وغيرها من البيانات التي قد يترتب على إساءة استخدامها أو الإفصاح غير المشروع عنها أو اختراقها المساس بحقوق الأفراد وحرياتهم الأساسية، وإلحاق أضرار جسيمة بمراكزهم القانونية والشخصية.

إلى جانب الالتزام بتعيين مراقب حماية البيانات لدى الجهات الرسمية والحكومية، تجدر الإشارة إلى أن جمع هذه البيانات والاحتفاظ بها في أروقة الدولة يعني بالضرورة وجود موظفين عموميين مخوّلين بالوصول إليها والتعامل معها، وبالتالي ينبغي أن تكون عمليات الدخول إلى تلك البيانات والوصول إليها خاضعة لضوابط وإجراءات صارمة تضمن عدم إساءة استخدامها أو الوصول غير المصرح به إليها.

وعليه، يتعين على الجهات المعنية وضع وتطبيق جميع التدابير الأمنية والتقنية والتنظيمية المنصوص عليها في قانون حماية البيانات الشخصية، بما يضمن حماية البيانات والمحافظة على سريتها وسلامتها، وذلك من خلال اعتماد أنظمة الرقابة والحماية المناسبة، مثل أنظمة المراقبة بالكاميرات، وبرامج مكافحة الفيروسات، وآليات التحكم في صلاحيات الوصول، وغيرها من الوسائل التقنية التي تكفل مستوى عالياً من أمن المعلومات وحماية البيانات الشخصية.

انطلاقًا من ذلك، فإن الدولة، بوصفها الجهة المنوط بها إرساء الحماية القانونية للحقوق والحريات، ينبغي أن تكون أول من يلتزم بأعلى معايير حماية البيانات الشخصية، وأن تقدم نموذجًا في الامتثال لأحكام القانون. ويتحقق ذلك من خلال إنشاء منظومة مؤسسية فعّالة لحوكمة البيانات، تقوم على توزيع واضح للمسؤوليات وتفعيل آليات الرقابة والامتثال. ويأتي في مقدمة تلك الآليات تعيين مراقب حماية البيانات، يتولى الإشراف على ضمان الامتثال لأحكام قانون حماية البيانات الشخصية، ومراقبة سلامة عمليات المعالجة، وتعزيز التدابير الكفيلة بصون وحماية حقوق الأشخاص الذين تتم معالجة بياناتهم الشخصية وحمايتها.

رابعًا: الاستثناء المُقرّر للجهات الحكومية يُبرّر تشديد الرقابة عليها

وتزداد أهمية تعيين مراقب حماية البيانات في الجهات الحكومية والرسمية بالنظر إلى أن المادة (6) من قانون حماية البيانات الشخصية قد منحت الجهات العامة استثناءً يجيز لها معالجة البيانات الشخصية في حالات محددة دون الحاجة إلى الحصول على موافقة مسبقة من الشخص المعني بالبيانات، شريطة أن تستند هذه المعالجة إلى أساس قانوني يجيزها.

ولا يُفهم من هذا الاستثناء أنه يمثل تخفيفًا للحماية المقررة للبيانات الشخصية، بل على العكس، فإنه يستوجب تعزيز الرقابة وضمانات الامتثال، إذ أن إعفاء الجهات العامة من شرط الحصول على الموافقة يقابله التزام أكثر صرامة بمنع إساءة استخدام هذه الصلاحية أو تجاوز حدودها القانونية. كما أن هذا الاستثناء ليس مطلقًا، وإنما قُيد بما ورد في المادة (6/1)، التي اشترطت أن تتم المعالجة من قبل جهة عامة مختصة وفي حدود ما تقتضيه مهامها وفقًا للتشريعات النافذة، أو من خلال جهات متعاقد معها على أن يتضمن التعاقد الالتزام بأحكام القانون والأنظمة والتعليمات الصادرة بمقتضاه. وبالتالي، فإن معالجة الدولة للبيانات الشخصية يجب أن تكون قائمة على أساس قانوني ومقتصرة على القدر اللازم والكافي لتحقيق الغرض المشروع منها، بما يضمن تحقيق التوازن بين متطلبات المصلحة العامة وحماية حقوق الأشخاص المعنيين بالبيانات.

وعليه، فإن اتساع نطاق السلطات الممنوحة للجهات الحكومية في جمع ومعالجة البيانات الشخصية، وما يترتب عليه من زيادة حجم البيانات التي تقع تحت سيطرتها، يفرض وجود آلية رقابية داخلية تتولى الإشراف على مدى التزام تلك الجهات بأحكام قانون حماية البيانات الشخصية. ومن هنا تتجلّى الأهمية الجوهرية لتعيين مراقب حماية البيانات، بوصفه الضامن الداخلي للامتثال، والمسؤول عن مراقبة مشروعية عمليات المعالجة، والتأكد من توافقها مع المبادئ والضمانات التي قرّرها القانون.

خامسًا: اتساع عمليات معالجة وتبادل البيانات الحكومية وأثرها في تعزيز الحاجة إلى تعيين مراقب حماية البيانات

إن الجهات الحكومية تتولى بصورة يومية جمع ومعالجة ملايين السجلات والبيانات الشخصية، كما تتبادل هذه البيانات فيما بينها ومع جهات أخرى داخل الدولة، وقد يمتد هذا التبادل إلى جهات أجنبية أو منظمات دولية أو بعثات دبلوماسية أو هيئات دولية، وفقًا لما تجيزه التشريعات والاتفاقيات ذات الصلة. ومن شأن هذا الاتساع في نطاق عمليات المعالجة والنقل أن يزيد من احتمالات وقوع المخاطر المرتبطة بإساءة استخدام البيانات أو الإفصاح غير المشروع عنها أو اختراقها.

وتتضاعف هذه المخاطر مع التوسع في مشاريع التحول الرقمي والحكومة الإلكترونية، وما يصاحبها من استخدام قواعد بيانات مركزية، وأنظمة الأرشفة الإلكترونية، وأنظمة المراقبة بالكاميرات (CCTV)، وغيرها من الوسائل التقنية الحديثة التي تتطلب خبرات فنية وقانونية متخصصة لإدارتها والإشراف عليها. فكلما ازدادت تعقيدات البيئة التقنية، ازدادت الحاجة إلى وجود أشخاص مؤهلين يمتلكون المعرفة القانونية والفنية اللازمة لضمان سلامة عمليات معالجة البيانات والالتزام بالضوابط التي يفرضها قانون حماية البيانات الشخصية.

ومن ثم، فإن مواجهة هذه التحديات لا تتحقق بمجرد سن قواعد قانونية، وإنما تستلزم إيجاد رقابة مؤسسية فعالة تضمن التطبيق العملي لتلك القواعد داخل الجهات الحكومية. ومن هذا المنطلق، لا يقتصر دور مراقب حماية البيانات على التحقق من الامتثال القانوني، وإنما يمتد إلى نشر ثقافة حماية البيانات داخل المؤسسة، وتدريب الموظفين على الممارسات السليمة في التعامل مع البيانات الشخصية، ووضع السياسات والإجراءات الداخلية المنظمة لعمليات المعالجة، ومراجعة التدابير التقنية والأمنية والتنظيمية، والتنسيق مع الجهات المختصة، وإدارة المخاطر المرتبطة بمعالجة البيانات، والاستجابة لحوادث اختراق البيانات والحد من آثارها.

إلى جانب ذلك، فإن أهمية تعيين مراقب حماية البيانات تبرز بصورة خاصة في سياق نقل البيانات الشخصية عبر الحدود، إذ أن انتقال البيانات إلى دولة أخرى أو منظمة دولية يفترض توافر مستوى مناسب من الحماية القانونية والعملية للبيانات الشخصية. وقد أكدت اللائحة العامة الأوروبية لحماية البيانات هذا المبدأ من خلال المادة (45) منها، التي أجازت نقل البيانات الشخصية إلى دولة ثالثة أو منظمة دولية متى قررت المفوضية الأوروبية أن تلك الدولة أو المنظمة توفر مستوى كافي من الحماية، وذلك في ضوء عدد من المعايير، من بينها مدى فعالية الإطار القانوني لحماية البيانات، ووجود ضمانات مؤسسية وآليات رقابية تكفل احترام حقوق أصحاب البيانات وإنفاذ قواعد الحماية.

ومن هذا المنطلق، يثور التساؤل حول مدى توافر الضمانات المؤسسية الكافية في النظام القانوني الأردني، ولا سيما في ظل عدم وجود نص صريح يُلزم جميع الجهات الحكومية بتعيين مراقب حماية البيانات. فهل يمكن اعتبار منظومة حماية البيانات مكتملة في الحالات التي يتم فيها تبادل البيانات الشخصية مع جهات أجنبية أو منظمات دولية، في الوقت الذي لا تكون فيه الجهة الحكومية الملزمة بجمع ومعالجة تلك البيانات خاضعة لآلية رقابية داخلية متخصصة تتولى متابعة الامتثال لأحكام قانون حماية البيانات الشخصية؟

وتزداد أهمية هذا التساؤل في الحالات التي تتطلب تعاونًا أو تبادلًا للبيانات مع جهات أجنبية، كالسفارات أو المنظمات الدولية أو الجهات العامة في الدول الأخرى، إذ أن ثقة تلك الجهات في مشاركة البيانات أو تبادلها ترتبط بمدى توافر ضمانات قانونية ومؤسسية فعالة لدى الدولة المستقبلة للبيانات. ورغم أن تعيين مراقب حماية البيانات لا يُشكل وحده معيارًا للحكم على كفاية مستوى الحماية وفقًا للمادة (45) من اللائحة العامة الأوروبية لحماية البيانات، إلا أن غيابه عن الجهات الحكومية قد يُعد مؤشرًا على وجود نقص في الضمانات المؤسسية اللازمة لضمان الحوكمة الفعالة للبيانات، الأمر الذي قد يؤثر في تقييم مدى اكتمال مستوى الحماية المقرر، وفي قدرة الدولة على بناء الثقة اللازمة في عمليات نقل البيانات عبر الحدود.

المحامية ميسم أبو حمدة

أثر العمل المرن على معايير التفرقة بين عقود العمل وعقود الخدمات

المقدمة

شهدت علاقات العمل خلال العقود الأخيرة تطورات متسارعة بفعل التغيرات الاقتصادية والتكنولوجية والاجتماعية، الأمر الذي دفع التشريعات العمالية إلى إعادة النظر في الأنماط التقليدية للعمل وتبني صور أكثر مرونة توازن بين احتياجات سوق العمل وحقوق العاملين. ولم يكن الأردن بمنأى عن هذه التطورات، إذ استحدث المشرع نظام العمل المرن لتنظيم أشكال جديدة من علاقات العمل تقوم على المرونة في ساعات العمل أو مكانه أو آلية أدائه، مع الحفاظ على الحقوق الجوهرية المقررة للعامل بموجب قانون العمل. إلا أن تطبيق هذا النظام يثير إشكاليات قانونية عملية، ولا سيما عند نشوء منازعات تتعلق بإثبات الحقوق والالتزامات وتكييف العلاقة القانونية بين الطرفين، والتمييز بين عقد العمل وعقد الخدمات أو غيره من العقود المشابهة. فكلما ابتعدت علاقة العمل عن النموذج التقليدي، ازدادت الحاجة إلى ضبط معايير التكييف والإثبات بما يحقق الحماية التي قصدها المشرع دون الإخلال بمرونة هذا النظام. وعليه، يسلط هذا المقال الضوء على المفهوم القانوني لكل من عقد العمل، وعقد الخدمات، وعقد العمل المرن، وبيان الفروق الجوهرية بينها، ولا سيما من حيث التبعية والإشراف والرقابة وطبيعة الأجر والالتزامات المتبادلة، ومدى كفاية المعايير القضائية التقليدية في معالجة الإشكاليات التي تثيرها عقود العمل المرن.

أولاً: المفهوم القانوني لكل من عقد العمل، وعقد الخدمات، وعقد العمل المرن:

مفهوم عقد العمل:

  • يُعرّف عقد العمل وفقاً لنص المادة (2) من قانون العمل وتعديلاته بأنه: ” اتفاق شفهي أو كتابي صريح أو ضمني يتعهد العامل بمقتضاه أن يعمل لدى صاحب العمل وتحت إشرافه أو إدارته مقابل أجر، ويكون عقد العمل لمدة محدودة أو غير محدودة أو لعمل معين أو غير معين”.
  • كما عرفت المادة (805) من القانون المدني عقد العمل على أنه:
  1. عقد يلتزم أحد طرفيه بأن يقوم بعمل لمصلحة الآخر تحت إشرافه أو إدارته لقاء أجر.
  2. اما اذا كان العامل غير مقيد بان لا يعمل لغير صاحب العمل او لم يوقت لعمله وقت فلا ينطبق عليه عقد العمل ولا يستحق به اجره الا بالعمل حسب الاتفاق.


مفهوم عقد العمل المرن:

يُعرّف عقد العمل المرن وفقاً لنص المادة (2) من نظام العمل المرن على أنه: “اتفاق خطي يتعهد العامل بمقتضاه أن يعمل لدى صاحب العمل ضمن أحد أشكال العمل المرن المحددة في هذا النظام وتحت إشرافه وإدارته وتوجيهاته مقابل أجر”.

العمل عن بعد: يُعرّف العمل عن بعد وفقاً للمادة (2) من نظام العمل المرن بأنه: “العمل الذي يؤديه العامل لقاء أجر خارج المواقع المخصصة للعمل”.

وأما عقد الخدمات فلم يفرد له المشرع نصاً خاصاً في قانون العمل إلا أن القانون المدني الأردني قد عرفه تحت مفهوم عقد المقاولة بموجب نص المادة (780) والتي عرفته على أنه: “عقد يتعهد أحد طرفيه بمقتضاه بان يصنع شيئاً أو يؤدي عملاً لقاء بدل يتعهد به الطرف الآخر.”

ويستفاد من هذه التعريفات أن عنصر التبعية، بما يتضمنه من إشراف أو إدارة أو توجيه، هو المعيار الجوهري الذي يميز عقد العمل، سواء كان تقليدياً أو مرناً، عن عقد الخدمات؛ إذ يتوافر هذا العنصر في علاقة العمل، بينما يغيب في علاقة تقديم الخدمات التي يقوم فيها مقدم الخدمة بأداء عمله على نحو مستقل. كما يتضح أن عقد العمل المرن لا يُعد عقداً مستقلاً عن عقد العمل التقليدي، وإنما صورة من صوره تختلف في كيفية أداء العمل من حيث المكان أو الزمان أو عدد ساعات العمل، مع بقاء العلاقة خاضعة لأحكام قانون العمل ونظام العمل المرن. إلا أن الإشكالية العملية لا تثور من مجرد النص على عنصر التبعية والإشراف، وإنما من كيفية التحقق من توافره في الواقع، والمعايير التي يعتمدها القضاء لتقرير وجود علاقة التبعية من عدمها، ومن ثم تكييف العلاقة القانونية على أنها عقد عمل أم عقد خدمات، مما يستوجب البحث تالياً في المعايير التي انتهجها القضاء الاردني في تقرير وجود عنصر التبعية والإشراف من عدمه وذلك كما سيتم بيانه لاحقاً.

ثانياً: المعايير القضائية لعنصر التبعية والإشراف:

لم يكتف القضاء الأردني بالنظر إلى التسمية التي يطلقها المتعاقدان على العلاقة القانونية، وإنما استقر اجتهاد محكمة التمييز على أن تكييف العقد يستند إلى  مجموعة من المظاهر الواقعية التي كانت ملازمة لعلاقات العمل، وفي مقدمتها التزام العامل بالحضور الفعلي إلى مقر العمل، ووجوده تحت نظر وإشراف صاحب العمل بشكل مباشر والتقيد بساعات عمل محددة، وتنفيذ العمل وفق تعليمات يومية تصدر من صاحب العمل تتعلق بكيفية الأداء وآلية التنفيذ، وقد شكلت هذه العناصر مجتمعة قرائن عملية استقر عليها القضاء في التفرقة بين عقد العمل وعقد تقديم الخدمات، إذ كان وجود العامل داخل بيئة العمل وخضوعه للرقابة المباشرة معياراً أساسياً لقيام التبعية القانونية، في حين كان استقلاله في تحديد مكان وزمان وأسلوب تنفيذ العمل مؤشراً على انتفاء هذه التبعية وخروج العلاقة من نطاق قانون العمل. وفي هذا الإطار، أرست محكمة التمييز بصفتها الحقوقية – هيئة عامة في قرارها رقم (165/2021) مجموعة من المعايير الحاكمة للتفرقة بين عقد العمل وعقد الخدمات (المقاولة)، يمكن استخلاصها على النحو الآتي:

  1. أن عنصر التبعية القانونية هو المعيار الرئيسي والحاسم للتفرقة بين عقد العمل وعقد الخدمات، وليس مجرد طبيعة العمل أو التسمية التي يطلقها المتعاقدان على العقد.
  2. أن المقصود بالتبعية ليس مجرد الإشراف الفني أو الرقابة المباشرة، وإنما خضوع العامل لسلطة صاحب العمل في الإدارة والتنظيم والتوجيه، وقد أكدت المحكمة في قراراها أن مفهوم التبعية قد تطور وأصبح يشمل التبعية التنظيمية حتى في الحالات التي لا تتوافر فيها التبعية الفنية المباشرة.
  3. أن رقابة صاحب العمل في عقد العمل تنصرف إلى كيفية أداء العمل وآلية تنفيذه، بحيث يكون له سلطة إصدار التعليمات المتعلقة بطريقة الأداء وتوجيه العامل أثناء التنفيذ ومراقبة التزامه بها.
  4. أما في عقد الخدمات أو المقاولة، فإن رقابة طالب الخدمة تقتصر على النتيجة المتفق عليها، دون أن تمتد إلى كيفية تنفيذ العمل أو الوسائل التي يستخدمها مقدم الخدمة لإنجازه، الذي يبقى مستقلاً في تنظيم عمله واختيار أسلوب التنفيذ.
  5. أن مجرد فرض بعض الالتزامات التنظيمية أو تحديد مواعيد التنفيذ أو مكان أداء الخدمة أو النطاق الجغرافي للعمل لا يكفي بذاته لقيام علاقة العمل، متى كانت هذه الالتزامات تفرضها طبيعة الخدمة بقصد ضمان تنفيذ العقد وتحقيق النتيجة المتفق عليها، دون أن تمنح طالب الخدمة سلطة فعلية في إدارة طريقة أداء العمل.
  6. أن استخلاص قيام التبعية القانونية يخضع للوقائع الفعلية للعلاقة التعاقدية، بحيث تنظر المحكمة إلى حقيقة السلطات التي يمارسها أحد الطرفين على الآخر أثناء تنفيذ العقد، وليس إلى الألفاظ أو الأوصاف الواردة فيه.


وبتطبيق هذه المبادئ على نظام العمل المرن، يتبين أن استحداث هذا النظام لم يغيّر المعيار القانوني الفاصل بين عقد العمل وعقد الخدمات، ولم يخرج عن الأساس الذي استقر عليه القضاء الأردني، وهو معيار التبعية القانونية، وإنما غيّر الوسائل العملية التي يُستدل بها على توافر هذه التبعية، فالحضور الدائم في مقر العمل، أو الخضوع لرقابة مادية مباشرة أو الالتزام بساعات عمل تقليدية، لم تعد بذاتها معايير حاسمة لقيام علاقة العمل، إذ قد تنتفي هذه المظاهر في كثير من صور العمل المرن، ولا سيما العمل عن بُعد، مع بقاء العامل خاضعاً لسلطة صاحب العمل في إدارة العمل وتنظيمه. وعليه، فإن تكييف العلاقة القانونية في ظل نظام العمل المرن ينبغي أن يقوم على البحث في مدى توافر التبعية القانونية والتنظيمية أي مدى احتفاظ صاحب العمل بسلطة تحديد المهام، وإصدار التعليمات الملزمة، ومتابعة التنفيذ، وتقييم الأداء، ومساءلة العامل عند الإخلال بالتزاماته، بصرف النظر عن مكان أداء العمل أو الوسيلة المستخدمة في تنفيذه. وبذلك، فإن الإشكالية التي تفرضها أنماط العمل الحديثة لا تكمن في غياب معيار التكييف، وإنما في أن الوسائل التقليدية لإثباته لم تعد كافية وحدها. ومن ثم، فإن التطور المطلوب لا يتمثل في استبدال معيار التبعية أو الخروج عليه، بل في تطوير أدوات إثباته بما يستوعب مظاهر التبعية التنظيمية الحديثة، ويمنع في الوقت ذاته الخلط بين علاقة العمل وعقد الخدمات.

المحامي سعد المحارمة

مدى كفاية التمسك بإعلان القوة القاهرة للتحلل من الالتزام في العقود طويلة الامد

مدى كفاية التمسك بإعلان القوة القاهرة للتحلل من الالتزام في العقود طويلة الامد

يُعد العقد من أبرز مصادر الالتزام الارادية التي تنشئ الالتزامات وتُنظّم العلاقات بين الأفراد، والذي يجسّد توافق الإرادتين على إنشاء التزامات متبادلة ملزمة. وقد عرّف المشرع الأردني العقد بأنه ارتباط الإيجاب بالقبول على وجه يثبت أثره في المعقود عليه، ويترتب عليه التزام كل من المتعاقدين بما وجب عليه للآخر. وإن كانت القواعد العامة للعقود تقوم على مبدأ فورية تنفيذ الالتزامات العقدية، فإن التطبيق العملي يكشف عن تباين جوهري بين أنواع العقود، لا سيما من حيث طبيعة وموعد تنفيذ الالتزام محلها. ويبرز هذا التباين بوضوح في العقود المستمرة أو الزمنية التي لا يقتصر الالتزام فيها على مجرد الأداء، بل يرتبط ارتباطًا وثيقًا بعنصر الزمن، بحيث يصبح التنفيذ خارج الإطار الزمني المحدد عديم القيمة أو غير محقق للغرض العقدي. حيث تتميّز العقود المستمرة أو الدورية بأنها عقود يتجدد فيها تنفيذ الالتزام على فترات زمنية متتابعة، بحيث يشكّل الزمن عنصرًا جوهريًا في تكوين الالتزام ذاته. ولا يُتصوّر في هذا النوع من العقود فصل الأداء عن توقيته، إذ إن فوات الزمن قد يؤدي إلى انتفاء الجدوى الاقتصادية أو العملية من التنفيذ، حتى لو تم لاحقًا بصورة مطابقة من الناحية الفنية. ومن أبرز صور هذه العقود عقود التوريد طويلة الأجل، لاسيما في مجالات الطاقة (النفط والغاز)، حيث تُحدّد الكميات ومواعيد التسليم بدقة، ويترتب على الإخلال بالجدول الزمني آثار قانونية قد تصل إلى زعزعة العقد برمته.

وفي ظل الأزمات العالمية والتحولات الجيوسياسية لاسيما الحرب الأمريكية الإيرانية الأخيرة، حيث سارعت العديد من شركات النفط والطاقة إلى إعلان حالة القوة القاهرة نتيجة الأضرار التي لحقت بمنشآت الإنتاج لهه الشركات، يثور التساؤل حول مدى إمكانية التمسك بنظرية القوة القاهرة للتحلل من الالتزامات في هذه العقود، وما إذا كان مجرد إعلان المتعاقد لوقوع القوة القاهرة يكفي لإعفائه من التنفيذ، أم أن للطرف الآخر الحق في منازعته وإثبات أن التنفيذ لم يصبح مستحيلاً وإنما مرهقًا فقط، بما يوجب تطبيق نظرية الظروف الطارئة بدلًا من القوة القاهرة.

وفي هذا السياق يمكن القول أنّ المشرع الأردني قد ميّز بوضوح بين نظريتي القوة القاهرة والظروف الطارئة، رغم ما قد يثور بينهما من تداخل في التطبيق العملي. فالقوة القاهرة، كما نظمتها المادة (247) من القانون المدني الأردني، تقوم على أساس استحالة تنفيذ الالتزام استحالة مطلقة نتيجة حادث استثنائي غير متوقع ولا يمكن دفعه، بحيث يترتب على ذلك انقضاء الالتزام المقابل له وانفساخ العقد من تلقاء نفسه. ويُفهم من هذا النص أن الأثر الجوهري للقوة القاهرة يتمثل في زوال الالتزام بسبب استحالة التنفيذ، وهو ما يؤدي تبعًا لذلك إلى انحلال الرابطة العقدية دون حاجة إلى تدخل قضائي منشئ، وإن كان للقضاء دور في التحقق من توافر شروط هذه الاستحالة. ولا يقتصر أثر القوة القاهرة على الانفساخ الكلي للعقد، بل قد يكون الانقضاء جزئيًا إذا كانت الاستحالة جزئية، وهو ما أكده النص ذاته، كما اعتبر المشرع أن الاستحالة الوقتية في العقود المستمرة تأخذ حكم الاستحالة الجزئية، بما يترتب عليه وقف تنفيذ الالتزام خلال فترة المانع. غير أن خصوصية العقود الزمنية تفرض قراءة هذا النص من زاوية أخرى، إذ إن التأخير في تنفيذ الالتزام، ولو كان مؤقتًا، قد يؤدي إلى فقدان الأداء لقيمته الاقتصادية أو الوظيفية، الأمر الذي يجعل التعليق غير كافٍ في بعض الحالات، ويبرر القول بانفساخ العقد بالنسبة للمدة الزمنية التي تعذر تنفيذ الالتزام خلالها، أو حتى بالنسبة للعقد بأكمله إذا ارتبط التنفيذ بموعد جوهري لا يقبل التأخير. في المقابل، تقوم نظرية الظروف الطارئة، التي نظمتها المادة (205) من القانون المدني الأردني، على أساس مغاير، إذ تفترض بقاء التنفيذ ممكنًا من الناحية الواقعية، ولكن مع تحوله إلى عبء مرهق يهدد المدين بخسارة فادحة نتيجة حادث استثنائي عام لم يكن في الوسع توقعه. وفي هذه الحالة، لا يجيز القانون للمدين التحلل من التزامه، بل يفتح المجال أمام تدخل القضاء لإعادة التوازن العقدي من خلال رد الالتزام المرهق إلى الحد المعقول، تحقيقًا لمقتضيات العدالة. ويُلاحظ أن المشرع أضفى على هذه القاعدة طابعًا آمِرًا، إذ نص صراحة على بطلان كل اتفاق على خلافها، مما يعكس حرصه على حماية التوازن العقدي في مواجهة التحولات الاستثنائية.

ويكتسب التمييز بين هاتين النظريتين أهمية خاصة في العقود المستمرة، حيث يصعب في كثير من الأحيان تحديد ما إذا كان الحدث الطارئ قد بلغ حد الاستحالة أم اقتصر على مجرد الإرهاق. ففي عقود الطاقة، على سبيل المثال، قد تؤدي الأزمات العالمية أو القيود السيادية على التصدير إلى تعطيل الإمدادات أو ارتفاع تكلفتها بشكل كبير، وهو ما يدفع بعض المتعاقدين إلى التمسك بالقوة القاهرة. غير أن التكييف القانوني الصحيح لهذه الحالات يقتضي التحقق من مدى استحالة التنفيذ، فإذا كان بالإمكان تنفيذ الالتزام ولو بتكلفة أعلى أو بصعوبة أكبر، فإن وصف القوة القاهرة ينتفي، ويحل محله تطبيق نظرية الظروف الطارئة.

ومن هذا المنطلق، يتضح أن مجرد إعلان أحد المتعاقدين وقوع القوة القاهرة لا يُرتب بذاته أثرًا قانونيًا يُعفيه من تنفيذ التزامه، ولا يملك بموجبه التحلل من العقد بإرادته المنفردة. ذلك أن القوة القاهرة ليست واقعة مادية، وإنما وصف قانوني يتطلب تحقق شروط موضوعية محددة، ويخضع في النهاية لرقابة القضاء. ومن ثم، فإن إعلان القوة القاهرة لا يعدو أن يكون دفعًا قانونيًا يثيره المدين، يتعين عليه إثباته، ولا يُقبل إلا إذا ثبت أن التنفيذ أصبح مستحيلاً استحالة مطلقة لا يمكن تلافيها. وفي المقابل، يملك المتعاقد الآخر، الحق في اللجوء إلى القضاء، وإثبات أن شروط القوة القاهرة غير متوافرة، وأن ما طرأ من ظروف لا يجاوز حد الإرهاق أو المشقة، مهما بلغت درجتها. فإذا ثبت ذلك، انتفى وصف القوة القاهرة، وتعذر على المدين التمسك بها للتحلل من التزامه، وأصبح النزاع خاضعًا لأحكام نظرية الظروف الطارئة، بما يقتضي استمرار العقد مع إمكان تعديله قضائيًا. وهذا ما أكدته اجتهادات محكمة التمييز الأردنية، التي أكدت في أكثر من قرار أن تطبيق نظرية الظروف الطارئة لا يجيز للمدين الامتناع عن التنفيذ أو فسخ العقد بإرادته المنفردة، وإنما يقتصر على طلب تدخل القضاء لتعديل الالتزام أثناء سريان العقد، كما في قرارها رقم (590/2010)[1]. كما بيّنت في قرارها رقم (4979/2022)[2] أن النصوص المتعلقة بالظروف الطارئة لا تُنشئ حقًا للمتعاقد في إنهاء العقد من جانب واحد،[3]  وفي سياق العقود المستمرة، تتعقد المسألة أكثر، إذ قد تتخذ الاستحالة طابعًا وقتيًا، كما في حالات التعطل المؤقت للإمدادات أو القيود المؤقتة على التصدير. وهنا، اعتبر المشرع أن الاستحالة الوقتية في هذه العقود تُعد بمثابة استحالة جزئية، يترتب عليها وقف تنفيذ الالتزام خلال فترة المانع. غير أن هذا الحكم لا يُطبق بصورة تلقائية، إذ يجب مراعاة طبيعة الالتزام، فإذا كان مرتبطًا بموعد جوهري بحيث يفقد قيمته بفواته، فإن الاستحالة الوقتية قد تُنتج أثرًا يعادل الاستحالة النهائية بالنسبة للجزء الزمني الذي تعذر التنفيذ خلاله، مما قد يبرر فسخ العقد جزئيًا أو كليًا بحسب الأحوال.

وعليه، فإن القول بكفاية إعلان القوة القاهرة للتحلل من الالتزام يُعد قولًا غير سليم قانونًا، إذ إن هذا الإعلان لا يُنشئ بذاته حالة الاستحالة، ولا يعفي المدين من عبء الإثبات، كما لا يحول دون حق الطرف الآخر في إثبات أن التنفيذ لا يزال ممكنًا، وإن كان مرهقًا. وفي هذه الحالة، يمتنع على المدين التمسك بالقوة القاهرة، ويتعين إخضاع العلاقة لأحكام الظروف الطارئة، التي تقوم على تعديل الالتزام لا إنهائه.

وخلاصة ذلك، أن الفاصل الجوهري بين النظريتين يكمن في معيار الاستحالة مقابل الإرهاق، وأن تطبيق أي منهما في العقود المستمرة، وخاصة في عقود الطاقة، يظل رهينًا بتكييف دقيق للوقائع، يخضع لرقابة القضاء، بما يحقق التوازن بين استقرار المعاملات ومنع التعسف في استعمال الحق، ويحول دون اتخاذ القوة القاهرة وسيلة للتحلل غير المشروع من الالتزامات التعاقدية.

ويترتب على ما تقدم أن أثر القوة القاهرة في العقود المستمرة يتراوح بين التعليق والانفساخ، بحسب ما إذا كانت الاستحالة وقتية أم دائمة، مع الأخذ بعين الاعتبار الطبيعة الزمنية للالتزام. أما في حالة الظروف الطارئة، فإن الأصل هو بقاء العقد واستمراره مع تدخل القضاء لتعديل الالتزامات بما يحقق التوازن بين الطرفين. وفي كلتا الحالتين، لا يُعفى المدين من المسؤولية إلا إذا ثبتت القوة القاهرة كسبب أجنبي، أما إذا اقتصر الأمر على الإرهاق، فإن الالتزام يبقى قائمًا مع إمكان تعديله.

من إعداد المحامي عمار ابو عاصي

[1] قرار محكمة التمييز الأردنية بصفتها الحقوقية رقم (590/2010) تاريخ، 27/4/2010، تمييز حقوق: “وعن السبب الثاني من حيث الدفع بأن الدعوى سابقة لأوانها فإن هذه الدعوى أقيمت في 2/6/1990 بموضوع (رد الالتزام المرهق إلى الحد العادل وفقاً للمادتين 204 و205 من القانون المدني ومطالبة بتعويضات).


[2] قرار محكمة التمييز الأردنية بصفتها الحقوقية رقم (4979/2022) تاريخ، 5/12/2022:” وعن السببين الثالث والخامس وحاصلهما النعي على محكمة البداية بصفتها الاستئنافية خطؤها بعدم تطبيق أحكام المادة (205) من القانون المدني رغم توافر شروطها كما أن تطبيق هذه المادة لا يستدعي إقامة دعوى مستقلة من المميز وتخطئة المحكمة بتأيدها لقرار محكمة

الدرجة الأولى المتضمن بأنه ينبغي إقامة دعوى مستقلة وفقاً لأحكام المادتين (685، 699) من القانون ذاته رغم أن هاتين المادتين لا تنطبقان على هذه الدعوى وأن الدفع المقدم من المميز يستند إلى الظروف الطارئة والحوادث الاستثنائية.

وفي ذلك نجد أن المميز وبالبند الخامس من لائحته الجوابية دفع دعوى المميز ضده بأنه تعرض لخسائر كبيرة وتراكمت عليه الديون وتوقفت أعماله بسبب الحظر الذي فرض جراء جائحة كورونا وأن الاستمرار بعقد الإجارة إلى نهاية مدته أصبح مرهقاً له ويتسبب له بخسائر فادحة وأنه قام وبالاستناد لأحكام المادتين (205، 710) من القانون المدني بفسخ عقد الإيجار وأشعر المميز ضده للحضور إلى موقع المأجور بتاريخ 1/3/2021 لاستلامه بموجب الإنذار العدلي رقم (4690/2021) وأن المميز لم يعد له علاقة بالمأجور منذ ذلك التاريخ. وأنه وبالرجوع لأحكام المادة (205) من القانون المدني نجد أنها تنص على أنه: (إذا طرأت حوادث استثنائية عامة لم يكن في الوسع توقعها وترتب على حدوثها أن تنفيذ الالتزام التعاقدي وأن لم يصبح مستحيلاً صار مرهقاً للمدين بحيث يهدده بخسارة فادحة جاز للمحكمة تبعاً للظروف وبعد الموازنة بين مصلحة الطرفين أن ترد الالتزام المرهق إلى الحد المعقول إن اقتضت العدالة ذلك ويقع باطلاً كل اتفاق على خلاف ذلك.) وأن المادة (710/1) من القانون ذاته تنص على أنه: (يجوز لأحد المتعاقدين لعذر طارئ يتعلق به أن يطلب فسخ عقد الإيجار وحينئذ يضمن ما ينشأ عن هذا الفسخ من ضرر للمتعاقد الآخر في الحدود التي يقرها العرف.) وبما أن المادتين (205 و 710) من القانون المدني المشار إليهما لا تجيزان للمميز فسخ عقد الإيجار المبرم مع المميز ضده بإرادته المنفردة ذلك أن العقد المذكور هو من العقود الملزمة للجانبين والتي لا يجوز فيها لأحد العاقدين الرجوع عن العقد أو تعديله أو فسخه إلا بالتراضي أو التقاضي أو بمقتضى نص في القانون عملاً بأحكام المادة (241) من القانون ذاته. وحيث إن المميز لم يتقدم بدعوى مستقلة أو بادعاء متقابل في الدعوى الماثلة للمطالبة بفسخ عقد الإيجار أو برد الالتزام المترتب بذمته بموجب العقد المذكور إلى الحد المعقول بالاستناد لأحكام المادتين (205، 710) من القانون المدني فيكون ما توصلت إليه محكمة البداية بصفتها الاستئنافية بوجوب إلزام المميز بدفع الأجور المستحقة المطالب بها بالدعوى الماثلة متفقاً وأحكام القانون مما يقتضي رد سببي التمييز محل البحث.

التعسف في استعمال الحق

التعسف في استعمال الحق

يُشكّل مبدأ استعمال الحق أحد المرتكزات الجوهرية في النظرية العامة للحق في إطار القانون المدني، حيث يُقرّ للأشخاص بسلطة مباشرة حقوقهم ضمن الحدود التي رسمها المشرّع، وبما يحقق الغاية التي من أجلها تقرّر هذا الحق. غير أنّ هذه السلطة، وعلى الرغم من اتساعها، إلا أنها ليست سلطة مطلقة بل تقيّدها ضوابط موضوعية تستند إلى اعتبارات العدالة وحسن النية والوظيفة الاجتماعية للحق، بحيث لا يُصار إلى حماية الاستعمال الذي ينحرف عن هذه الضوابط ويُفضي إلى الإضرار بالغير، وهو ما يُعرف بالتعسف في استعمال الحق.

وقد كرّس المشرّع الأردني هذا المفهوم صراحةً ضمن أحكام القانون المدني الأردني، حين قرر أن استعمال الحق يكون غير مشروع إذا لم يُقصد به سوى الإضرار بالغير، أو إذا كانت المصالح التي يرمي إلى تحقيقها قليلة الأهمية بحيث لا تتناسب مع ما يصيب الغير من ضرر، أو إذا كانت الغاية منه غير مشروعة. ويُستفاد من هذا النص أن المشرّع لم يكتفِ بإقرار مبدأ عام، بل وضع معايير محددة يُهتدى بها لتمييز الاستعمال المشروع عن الاستعمال التعسفي، الأمر الذي يعكس توجهاً تشريعياً يرمي إلى الحدّ من التوسع في استعمال الحق وربطه بوظيفته الاجتماعية.

وينبني التعسف في استعمال الحق على مجموعة من الأركان التي لا تقوم مسؤوليته إلا بتوافرها مجتمعة. فأول هذه الأركان هو وجود حق ثابت ومشروع لصاحبه، إذ لا يُتصوّر التعسف إلا في نطاق حق قائم أصلًا، أما إذا انتفى الحق فإننا نكون بصدد عمل غير مشروع ابتداءً، لا مجرد تعسف في استعمال حق. ويتمثل الركن الثاني في انحراف صاحب الحق في استعماله، بحيث يَخرج عن الغاية التي شُرع من أجلها، وهو ما يتجلى في صور متعددة، من أبرزها قصد الإضرار، أو عدم التناسب بين المصلحة والضرر الواقع فعلاً، أو مخالفة العرف وما استقر عليه التعامل. أما الركن الثالث فيتمثل في تحقق الضرر، سواء كان مادياً أو معنوياً، على أنه يجب أن الضرر الواقع فعلاً هو نتيجة مباشرة لاستعمال الحق على نحو تعسفي. وأخيراً، يُشترط وجود علاقة سببية تربط بين استعمال الحق بشكل تعسفي وبين الضرر الواقع فعلاً.

ويُعدّ معيار قصد الإضرار بالغير من أبرز صور التعسف وأكثرها وضوحاً، حيث يتجلى التعسف في أن يكون الباعث الوحيد أو الغالب لاستعمال الحق هو الإضرار بالغير، دون أن يحقق صاحب الحق أية مصلحة يُعتد بها. غير أنّ إثبات هذا القصد يُعدّ من المسائل الدقيقة، لكونه يتعلق بعنصر نفسي باطني، ما يدفع القضاء إلى استخلاصه من الظروف والملابسات المحيطة بالتصرف. إلى جانب ذلك يَبرز معيار عدم التناسب، والذي يقوم على موازنة بين المصلحة المرجوّة من استعمال الحق وبين الضرر الناتج عنه، بحيث إذا كان الضرر الواقع فعلاً هو ضرر جسيماً والمصلحة تافهة أو ضئيلة، عُدّ الاستعمال تعسفياً حتى في غياب قصد الإضرار.

كما يتجلّى التعسف في الحالات التي يُستخدم فيها الحق لتحقيق غاية غير مشروعة، كأن يُستغلّ حق التقاضي على سبيل الكيد أو المماطلة، أو يُستعمل الحق التعاقدي بصورة تنطوي على تحايل أو التفاف على أحكام القانون. وفي هذا السياق، يتقاطع مبدأ التعسف في استعمال الحق مع مبدأ حسن النية في تنفيذ العقود، إذ يُفترض في المتعاقدين أن يمارسوا حقوقهم والتزاماتهم بروح من الأمانة والإنصاف، لا على نحو يؤدي إلى الإضرار بالطرف الآخر أو الإخلال بالتوازن التعاقدي.

وعلى صعيد التطبيقات العملية، يَظهر التعسف في استعمال الحق في نطاق الملكية، عندما يُسيء المالك استعمال سلطاته بما يتجاوز الحدود المتعارف عليها، وبشكل يُلحق ضرراً بالغير دون مبرر مشروع، كما في إقامة المنشآت أو استعمالها بشكل لا يحقق لمالكها أية منفعة تُذكر مقابل أضرار جسيمة تلحق بالجوار. كذلك يبرز التعسف في استعمال الحق في نطاق علاقات العمل، عندما يُمارس صاحب العمل صلاحياته الإدارية بصورة تنطوي على تعسف، كالفصل دون مبرر مشروع، أو استخدام سلطته التأديبية بشكل يتجاوز مقتضيات المصلحة المشروعة. ويمتد أيضاً إلى المجال الإجرائي، في حالات إساءة استعمال حق التقاضي، سواء برفع دعاوى كيدية أو استعمال وسائل الدفاع على نحو يهدف إلى إطالة أمد النزاع دون مقتضٍ.

ويترتب على ثبوت التعسف في استعمال الحق قيام المسؤولية المدنية في مواجهة المتعسف، إذ يلتزم بتعويض الغير الذي ألحق به الضرر، وذلك وفقاً للقواعد العامة في المسؤولية التقصيرية. وقد يمتد أثر التعسف، إلى الحكم بعدم الاعتداد بالتصرف أو نفاذه أو تقييد الآثار المترتبة على التصرف، وبما يحقق التوازن بين مصالح الأطراف ويمنع استغلال الحق على نحو غير مشروع. ويُلاحظ في هذا السياق أن عبء إثبات التعسف يقع على عاتق من يدّعيه، غير أن للقاضي سلطة واسعة في تقدير الوقائع واستخلاص فيما إذا كان الاستعمال قد انحرف عن حدوده المشروعة.

وفي ضوء ما تقدّم، يتبيّن أن نظرية التعسف في استعمال الحق تمثل قيداً جوهرياً على إطلاق الحقوق، وتُجسّد تحولاً جلياً في الفكر القانوني من النظرة الفردية المطلقة للحق إلى نظرة وظيفية تربطه بالمصلحة الاجتماعية. فهي ليست استثناءً هامشياً، بل إنها أداة فاعلة لضبط السلوك القانوني للأفراد ومنع الانحراف عن مقاصده المشروعة، وذلك بما يكفل تحقيق العدالة وصون التوازن بين حقوق الأفراد.

المحامية

هيا هاني العطار

مسؤولية الناقل البحري عن سلامة البضائع وفقاً لاتفاقية الأمم المتحدة للنقل البحري للبضائع (هامبورغ) وأحكام القانون الأردني

تُعدّ عقود النقل البحري من أهم عقود التجارة الدولية لما تنطوي عليه من أهمية قانونية واقتصادية كبيرة. وبالنظر إلى هذه الأهمية، تبرز ضرورة البحث في مسؤولية الناقل البحري عن سلامة البضائع، خاصة في ظل الظروف الجيوسياسية الراهنة. كما تتميز هذه العقود بخصوصية تتمثل في أن التزام الناقل لا يقتصر على نقل الشحنة بين ميناءين، بل يمتد ليشمل التزامًا قانونيًا بالمحافظة على سلامة البضائع طوال فترة وجودها في عهدته. وفي هذا السياق، يثور تساؤل جوهري حول مدى مسؤولية الناقل البحري عن سلامة البضائع في ظل الأوضاع الجيوسياسية الراهنة وما يشهده مضيق هرمز من إغلاق. وللإجابة عن هذا التساؤل، لا بد من الرجوع إلى أحكام اتفاقية الأمم المتحدة للنقل البحري للبضائع لعام 1978، التي جاءت في إطار جهود دولية تهدف إلى تنظيم العلاقة بين الناقل والشاحن والمرسل إليه بموجب عقد النقل البحري وأحكام القانون الأردني.

أولاً: الإطار العام لمسؤولية الناقل البحري في ظل اتفاقية هامبورغ

خُصصت اتفاقية هامبورغ للبحث في نطاق مسؤولية الناقل عن سلامة البضائع وحدودها ونطاقها الزمني؛ وقد اتجهت هذه الاتفاقية بوضوح نحو توسيع نطاق مسؤولية الناقل؛ حيث قررت المادة (5/1) من الاتفاقية مبدأً عامًا مؤداه، أن الناقل يُسأل عن الخسارة الناتجة عن هلاك البضائع أو تلفها، وكذلك عن الضرر الناجم عن التأخير في تسليمها، متى وقع الحادث المنشئ للضرر خلال الفترة التي تكون فيها البضائع في عهدته. حيث  نصت هذه المادة على أنه: “يُسأل الناقل عن الخسارة الناتجة عن هلاك البضائع أو تلفها، وكذلك الناتجة عن التأخير في التسليم، إذا وقع الحادث الذي تسبب في الهلاك أو التلف أو التأخير أثناء وجود البضائع في عهدته على الوجه المبين في المادة (4)، ما لم يثبت الناقل أنه قد اتخذ هو أو مستخدموه أو وكلاؤه جميع ما كان من المعقول تطلب اتخاذه من تدابير لتجنب الحادث وتبعاته.“ وبذلك، تقوم مسؤولية الناقل في ظل هذه المادة على قرينة مفترضة قوامها خطأ الناقل، إذ يكفي أن يثبت المدعي وقوع الضرر (هلاك، تلف، أو تأخير) وأنه حدث أثناء وجود البضاعة في عهدة الناقل، لينتقل عبء الإثبات على الناقل الذي يتعين عليه أن يثبت أنه قد بذل عناية معقولة واتخذ كافة التدابير اللازمة التي كان من الممكن توقعها وتفاديها لمنع وقوع الحادث أو الحد من آثاره. إلا أن هذا التوسع يقابله إقرار معيار موضوعي للإعفاء، يتمثل في التزام الناقل بإثبات أنه قد اتخذ هو أو مستخدموه أو وكلاؤه جميع التدابير المعقولة التي كان من الممكن اتخاذها لتفادي الحادث وتبعاته إذ جاءت هذه المادة في الجزء اللاحق منها لتنص على أنه: “….ما لم يثبت الناقل أنه قد اتخذ هو أو مستخدموه أو وكلاؤه جميع ما كان من المعقول اتخاذه من تدابير لتجنب الحادث وتبعاته.” ويُعد هذا المعيار حجر الزاوية في نظام الإعفاء من المسؤولية في اتفاقية هامبورغ، الذي يقوم على مبدأ بذل العناية الواجبة، إذ لا يكفي لقيام الإعفاء أن يحتج الناقل بأن الهلاك أو التلف أو التأخير كان لسبب أجنبي أو خارج عن إرادة الناقل، بل يجب أن يثبت أنه قد قام ببذل العناية الواجبة واللازمة على أكمل وجه وأن هذا الضرر لم يكن قابلاً للتفادي رغم بذل العناية، وهو ما يجعل الإعفاء من المسؤولية أمرًا استثنائيًا يخضع لتقدير دقيق لظروف كل حالة على حدة.

وأما في حالة تعدد الأسباب، فلم تأخذ الاتفاقية بمبدأ تعدد الأسباب لإعفاء الناقل من المسؤولية وإنما بموجب المادة (5/6) من الاتفاقية فإنه إذا اجتمع خطأ أو إهمال من جانب الناقل أو مستخدميه أو وكلائه مع سبب آخر في إحداث الهلاك أو التلف أو التأخير في التسليم، فيسأل الناقل بقدر ما يعزي الهلاك أو التلف أو التأخير في التسليم إلى الخطأ أو الإهمال المذكور، بشرط أن يثبت الناقل مقدار الهلاك أو التلف أو التأخير في التسليم الذي لا يعزي إلى ذلك الخطأ أو الإهمال.

ثانياً: نطاق وحدود إعفاء الناقل من المسؤولية في حالة القوة القاهرة وفقاً لاتفاقية هامبورغ

على الرغم من الاتفاقية لم تعالج نظرية القوة القاهرة أو الظروف الاستثنائية بشكل واضح وصريح إلا أنه نص المادة (5/6) الوارد في الاتفاقية والذي يقضي بأنه: “فيما عدا العوارية العامة، لا يُسأل الناقل إذا كان الهلاك أو التلف أو التأخير ناتجًا عن تدابير لإنقاذ الأرواح أو عن تدابير معقولة لإنقاذ الممتلكات في البحر“، يثير إشكالية قانونية دقيقة تتعلق بتحديد الطبيعة القانونية لهذا الإعفاء، ومدى اتساع نطاقه، وحدوده في مواجهة القاعدة العامة لمسؤولية الناقل البحري القائمة على افتراض الخطأ.

ابتداءً، يتعين التأكيد أن هذا النص يُمثل استثناءً صريحًا على القاعدة العامة التي أرستها الاتفاقية في المادة (5/1)، على النحو المبين أعلاه. غير أن المشرّع الدولي، وإدراكًا منه لخصوصية البيئة البحرية، قد قرر إيراد هذا الاستثناء الذي يُعفي الناقل من المسؤولية في حالات محددة، حتى ولو ترتب على أفعاله ضرر بالبضائع، متى كانت هذه الأفعال موجهة لتحقيق غاية أسمى تتمثل في إنقاذ الأرواح أو حماية الممتلكات.

ويستفاد من الصياغة الدقيقة للنص أن الإعفاء يقوم على تمييز جوهري بين حالتين: الحالة الأولى تتعلق بتدابير إنقاذ الأرواح، حيث جاء الإعفاء مطلقًا وغير مقيد بأي شرط يتعلق بمدى معقولية التدبير أو ضرورته، وهو ما يعني أن مجرد ثبوت أن الضرر قد نشأ عن تدخل يهدف إلى إنقاذ الأرواح يكفي لرفع المسؤولية عن الناقل، دون حاجة لبحث مدى كفاءة هذا التدخل أو نتائجه.

أما الحالة الثانية، فتتعلق بتدابير إنقاذ الممتلكات، وهنا قيدت الاتفاقية الإعفاء بشرط أن تكون هذه التدابير “معقولة”، وهو قيد يُخضع سلوك الناقل لرقابة معيار الناقل المهني الحريص. ومؤدى ذلك أن الناقل لا يستفيد من الإعفاء إذا ثبت أن التدابير التي اتخذها لم تكن ضرورية أو تجاوزت حدود ما يقتضيه الموقف، أو أنها انطوت على قدر من الإهمال أو سوء التقدير. وفي هذا الخصوص، فتجدر الإشارة إلى أن هذا الإعفاء لا يقوم على نفي الخطأ بالمعنى التقليدي، بل يُعد من قبيل “الإباحة القانونية” لفعل قد يُشكل في الأصل إخلالًا بالالتزام التعاقدي، إلا أن المشرّع أضفى عليه صفة المشروعية نظرًا لارتباطه بغاية أسمى. ومن ثم، فإن مسؤولية الناقل تنتفي في هذه الحالة حتى لو ترتب على فعله ضرر، طالما كان هذا الفعل مشروعًا وموجهًا لتحقيق هدف الإنقاذ. إلا أن تطبيق هذا الإعفاء يظل خاضعًا لرقابة القضاء، الذي يتعين عليه التحقق من توافر عدة شروط أهمها: أن يكون التدبير قد اتُخذ فعلًا بقصد الإنقاذ، وأن يكون الضرر نتيجة مباشرة لهذا التدبير، وألا يندرج ضمن حالات العوارية العامة، وأن يتسم التدبير بالمعقولية في حالة إنقاذ الممتلكات. كما أن عبء إثبات توافر هذه الشروط يقع على عاتق الناقل، باعتباره هو من يتمسك بالإعفاء. غير أن هذا الإعفاء قد استثني صراحة في المادة (8) من الاتفاقية في الحالة التي يثبت فيها أن الهلاك أو التلف أو التأخير في التسليم قد نتج عن فعل أو تقصير من الناقل ارتكبه بقصد التسبب في هذا الهلاك أو التلف أو التأخير أو ارتكب عن استهتار وعلم باحتمال أن ينتج عنه هذا الهلاك أو التلف أو التأخير.

ومن زاوية أخرى، فإن النص قد استثنى صراحةً حالات “العوارية العامة”، وهو استثناء بالغ الأهمية من الناحية القانونية، إذ يُشير إلى أن الأضرار الناجمة عن التدابير التي تندرج ضمن هذا النظام لا تخضع لقواعد الإعفاء من المسؤولية، وإنما تُعالج وفق نظام قانوني خاص يقوم على توزيع الخسارة بين جميع الأطراف المشتركة في الرحلة البحرية. وبذلك، فإن المشرّع الدولي قد حرص على عدم الخلط بين نظامي الإعفاء من المسؤولية والعوارية العامة، رغم التقاطع الظاهري بينهما من حيث ارتباطهما بتدابير الإنقاذ.

بناءً على ما تقدم، يتضح أن اتفاقية الأمم المتحدة للنقل البحري للبضائع (هامبورغ 1978) لم تعتمد صياغة صريحة لنظام الإعفاءات مثل القوة القاهرة أو الظروف الاستثنائية، ولم تذكرها على نحو مباشر، وإنما تبنت نهجًا يقوم على تقييم سلوك الناقل ومدى التزامه بواجب العناية اللازمة المقرر في الاتفاقية.

ثالثاً: نطاق وحدود إعفاء الناقل من المسؤولية في حالة الظروف الاستثنائية أو القوة القاهرة وفقاً لأحكام القانون الاردني

أما في القانون الأردني، فإن مسؤولية الناقل البحري تستند إلى مزيج من القوانين الخاصة المتعلقة بالنقل البحري مثل قانون التجارة البحرية الأردني، والقواعد العامة في القانون المدني. فلما كانت اتفاقية هامبروغ لم تعالج بصريح العبارة مفهوم القوة القاهرة أو الظروف الاستثنائية واستندت فقط إلى المعيار العام القائم على تقييم سلوك الناقل، إلا أن إعفاء الناقل البحري في القانون الأردني يستند إلى مبدأ عام في المسؤولية العقدية، مفاده أن المدين لا يكون مسؤولًا عن الضرر إذا أثبت أن عدم التنفيذ يرجع إلى سبب أجنبي لا يد له فيه، ويشمل ذلك القوة القاهرة والحادث الفجائي وفعل الغير. وقد انعكس هذا المبدأ على القوانين الخاصة بعقود النقل البحري، فقد نصت المادة (213/3) من قانون التجارة البحرية على ما يلي:

“يضمن الناقل كل ما يلحق البضاعة من هلاك وتعيب وأضرار ما لم يثبت أن هذا الهلاك وهذا التعيب وهذه الأضرار ناتجة عما يلي:

  1. عن الأفعال التي تشكل حادثاً عرضياً أو قوة قاهرة...”

وقد بلور الفقه والقضاء الأردنيان مفهوم القوة القاهرة باعتبارها الحدث الخارجي غير المتوقع وغير القابل للدفع. وفي هذا السياق، يثير إغلاق مضيق هرمز إشكالية قانونية معقدة فيما يتعلق بتحديد طبيعته القانونية في ضوء أحكام القانون الأردني، وتحديدًا ما إذا كان يُشكّل قوة قاهرة بالمعنى القانوني، أم مجرد ظرف استثنائي لا يرقى إلى مرتبة السبب الأجنبي المعفي من المسؤولية؟ إن الإجابة على هذا السؤال لا تتم بصورة مطلقة، بل تظل رهينة بظروف كل واقعة على حدة؛ فمن ناحية أولى، إذا بلغ الإغلاق حدًّا من الجسامة بحيث يكون مفاجئًا، عامًا، وغير متوقع، ويؤدي إلى استحالة مطلقة في المرور الملاحي دون وجود أي بدائل عملية أو فنية، فإن هذا الحدث يندرج ضمن مفهوم القوة القاهرة، لكونه يستوفي عناصرها الثلاثة: الخارجية، وعدم التوقع، واستحالة الدفع. وفي هذه الحالة، يُعفى الناقل من المسؤولية، لانقطاع العلاقة السببية بين سلوكه والضرر، وقيام سبب أجنبي مستقل يحول دون تنفيذ الالتزام. غير أن هذا التكييف لا يستقيم في جميع الحالات، إذ قد يتخذ الإغلاق صورًا أقل حدة، كأن يكون جزئيًا، أو متدرجًا، أو مسبوقًا بمؤشرات وتحذيرات دولية تسمح للناقل بتوقعه والتخطيط لتفادي آثاره. وفي مثل هذه الفرضيات، ينتفي شرط عدم التوقع، كما تضعف حجة استحالة الدفع، خاصة إذا كان بإمكان الناقل اتخاذ تدابير معقولة، كإعادة توجيه السفينة عبر مسارات بديلة، أو تأجيل الرحلة، أو اتخاذ ترتيبات لوجستية تقلل من المخاطر. وعندئذٍ، لا يُعد الإغلاق قوة قاهرة، بل مجرد ظرف استثنائي يُلقي على عاتق الناقل التزامًا مشددًا ببذل عناية إضافية، ويُبقي مسؤوليته قائمة في حال تقاعسه عن اتخاذ تلك التدابير.

وبناءً على ذلك، يمكن القول إن كلًا من اتفاقية هامبورغ 1978 والقانون الأردني قد أخذا بالمبدأ ذاته، وهو أن إعفاء الناقل من المسؤولية لا يتحقق تلقائيًا، وإنما يقوم على أساس مدى توافر العناية الواجبة في سلوكه، وإن اختلفت صياغة هذا المبدأ بينهما. ويكاد ينحصر الاختلاف بينهما في أن اتفاقية هامبورغ تتسم بقدر أكبر من التشدد، إذ لا تمنح الناقل قائمة جاهزة من أسباب الإعفاء، بل تُحمّله عبء إثبات أنه اتخذ جميع التدابير المعقولة لتفادي الضرر. في المقابل، يعتمد القانون الأردني على نظرية السبب الأجنبي في القانون المدني، وهي صياغة تبدو أوسع من الناحية النظرية، إلا أنها في التطبيق العملي لا تختلف كثيرًا عن نهج هامبورغ،  ففي كلا النظامين، لا يُعفى الناقل من المسؤولية إذا كان بإمكانه تفادي الخطر من خلال اتخاذ إجراءات مهنية معقولة، كما أن معيار العناية الواجبة يظل المعيار الحاسم في تحديد قيام المسؤولية أو انتفائها في كلا النظامين. وبناءً عليه، لا يتحقق الإعفاء إلا إذا أثبت الناقل أنه بذل أقصى درجات العناية، وأن الضرر كان غير ممكن الدفع رغم ذلك.

وعليه، فإن تحديد التكييف القانوني لإغلاق مضيق هرمز يستند إلى معيارين متكاملين:

أولهما معيار زمني يرتبط بتاريخ نشوء التزام الناقل، أي وقت تسلمه البضاعة؛ فإذا كان التسلم سابقًا على واقعة الإغلاق، أمكن للناقل التمسك بالدفع بالقوة القاهرة متى توافرت عناصرها، وعلى وجه الخصوص صفة المفاجأة وعدم التوقع. أما إذا تم تسلم البضاعة بعد وقوع الإغلاق أو في ظل ظروفه المستقرة، فإن هذا الدفع ينتفي لغياب عنصر عدم التوقع، باعتبار أن الناقل يكون قد تعاقد وهو عالم بالظرف الاستثنائي.

أما المعيار الثاني فهو معيار موضوعي قوامه مدى التزام الناقل بواجب العناية الواجبة، إذ لا يكفي مجرد وقوع الإغلاق –حتى لو كان سابقًا على تنفيذ العقد– لنفي المسؤولية، بل يتعين على الناقل أن يثبت أنه بذل عناية الناقل المهني الحريص، واتخذ جميع التدابير المعقولة لتفادي الضرر أو الحد من آثاره، وأن تنفيذ الالتزام قد أصبح مستحيلاً استحالة حقيقية لا يمكن دفعها. وبغير ذلك، تبقى مسؤوليته قائمة، لعدم تحقق شروط السبب الأجنبي بالمعنى القانوني الدقيق.

المراجع:
  • قرار محكمة التمييز الموقرة بصفتها الحقوقية رقم (3774/2022)، تاريخ 13/10/2022.
  • قرار محكمة التمييز الموقرة بصفتها الحقوقية رقم (3245/2023)، تاريخ 31/10/2023.
  • القرار الصادر عن محكمة استئناف عمان رقم (4169/2022) الصادر بتاريخ 14/6/2022
  • اتفاقية الأمم المتحدة للنقل البحري للبضائع 1978.
  • قانون التجارة البحري الأردني.
  • القانون المدني الأردني.

Comprehensive Approaches to Personal Data Protection: Legal and Technical Perspectives

Introduction

In the digital era, personal information and data have become essential for economic growth, innovation, public administration, and social development. While the use of personal data brings important commercial, economic, and social benefits, it remains crucial to protect individuals’ privacy and fundamental rights. If personal data is not handled properly, it can expose both individuals and organizations to serious risks. Therefore, the pursuit of economic value from personal data should never weaken the safeguards that protect privacy and fundamental rights.

Effective protection of personal data requires two key elements: strong regulatory frameworks and practical implementation measures. Regulatory frameworks establish clear legal rules that govern how personal data is collected, processed, stored, transferred, and shared. On the other hand, practical implementation measures focus on technical and operational solutions that protect data from breaches and unauthorized access. Together, these elements create a balanced system that promotes compliance, security, and accountability, ensuring that organizations both follow legal requirements and apply effective safeguards while managing personal data responsibly.

This report will examine the key aspects of personal data protection through two main dimensions: First, the legal dimension especially under the Jordanian Personal Data Protection Law No. 24 of 2023, which covers the principal legal mechanisms for personal data protection. Second, the technical dimension which covers the practical technical measures that organizations can implement to secure personal data against risks such as breaches and unauthorized access.  Additionally, it will address the primary risks threatening data protection and the technical measures organizations can implement to mitigate these risks, providing a comprehensive view of how personal data can be effectively safeguarded.

First: The Importance of Personal Data

Personal data has become one of the most valuable assets in the modern world. It plays a central role in economic development, business operations, public governance, and even in shaping social and political dynamics. With the rapid advancement of digital technologies, the volume of personal data collected, stored, and processed has increased significantly, making its protection more critical than ever.

This part of the report explains the importance of personal data from different perspectives as follows:

1. Economic Importance of Personal Data:

Personal data is now a key driver of the digital economy, especially in supporting modern economies. Today, the shift from a traditional economy, based on physical goods and conventional production, to a digital economy driven by technology and information is evident. Unlike the past, where natural resources, capital, and labor were the primary drivers of economic activity, the modern economy centers on digital services, platforms, and information-based products that are delivered and consumed online.

In this context, personal data has become a vital economic resource that supports service improvement, operational efficiency, consumer insight, demand forecasting, and strategic decision-making across sectors. The following points highlight its economic significance:

  • Data as an economic asset: Nowadays personal data is often compared to “the new oil”  referring to its  strong economic value in the digital economy. In today’s economy, personal data is recognized as an important economic resource that contributes to overall growth, innovation, and efficiency across all sectors of society including public services, markets, and digital infrastructure.
  • Innovation and technology growth: Sectors such as artificial intelligence (AI), cloud computing, and financial technology (FinTech) rely heavily on access to large amounts of accurate data. For example, In the financial technology sector, companies use big data analytics to help detect fraud by identifying unusual patterns in transactions, and to offer personalized financial products and services based on individual customer data.
  • Employment and investment: The growth of the data economy support and increase the creation of jobs such as cybersecurity, data management, software development, and compliance, and also attracts both local and international investments by making the business environment more competitive and innovation.

The economic value of personal data continues to increase as more services move online and as the global economy becomes more data driven.

2. Business Importance of Personal Data:

Like any other strategic business resource, personal data is not less important than other inputs that support businesses successes as it plays a significant and effective role in identify consumer needs and behaviors, forecast demand, and optimize their services. Businesses collect and use personal data to improve their operations and provide better services. Data collection become essential for their strengthening competitiveness and continuity. Key aspects include:

  • Customer relationship management: Personal data helps companies understand customer behavior, purchasing habits, and preferences. By analyzing these data businesses will be able to offer targeted services and improve customer satisfaction.
  • Decision making: Businesses rely on data to make strategic decisions, reduce risks, and increase efficiency.

Reputation and trust: Protecting customers personal data enhances the company’s reputation and builds long-term trust. On the other hand, data breaches can lead to financial losses and damage to the company’s public image and brand value.

3. Political and Governance Importance of Personal Data:

The importance of personal data is not limited to the technological, economic, or commercial domains; it has extended to include essential roles in government services and political affairs, where data increasingly inform public administration and policy decisions. Governments use personal data to provide public services, maintain security, and support national development. Proper use of data can improve the effectiveness and fairness of public administration. Some key points include:

  • Public service delivery: Personal data allows governments to deliver targeted and efficient services in health, education, social protection, and public administration. By understanding citizens’ needs through data, public programs can be tailored and resources better allocated.
  • National security and law enforcement: Governmental authorities use personal data to detect and prevent illegal activities, fight cybercrime, and protect the community.
  • Policy-making: Data helps decision makers understand social and economic trends and develop evidence-based policies.

However, the political use of data must always respect privacy rights and legal safeguards, ensuring that data is not misused or exploited for illegitimate purposes.

4. Social Importance of Personal Data:

Personal data has a direct impact on individuals and their daily lives. Its proper protection strengthens confidence in digital services and supports a safe digital environment. The main social aspects include:

  • Personal autonomy: Personal data represents parts of a person’s private life. Protecting it helps individuals maintain control over their identity and personal choices.
  • Digital participation: Many essential services such as communication platforms, e-government applications, and online banking require sharing personal data. Ensuring its protection encourages people to use these services without fear.
5. Legal Risks of Personal Data Mismanagement:

Mismanagement or insufficient protection of personal data  expose organizations and individuals to serious legal risks. These include:

  • Non-compliance with laws: Most countries have data protection laws that require organizations and individuals to handle  personal data responsibly and securely. Failure to comply with these legal obligations can result in fines, penalties, or legal action.
  • Civil liability: Individuals (data subject) whose personal data has been misused, breached, or exposed may pursue civil claims for damages against the responsible organization or individual. In many legal systems, data subject has the right to seek compensation for harm resulting from unlawful processing or unauthorized access to their personal data.
  • Contractual risks: Companies handling personal data for clients may breach contractual obligations if data is mishandled, leading to claims for damages.
  • Reputational damage: Misuse or loss of personal data often come with public exposure -especially for organizations that have a wide reputation and provide world-class services- which will not only result to a legal risk but also long- term reputational damages, loss of stakeholder trust.

These legal risks highlight the importance of establishing strong internal policies, compliance mechanisms, and awareness programs to ensure that personal data is protected according to applicable laws.

Accordingly, personal data is important in economic, business, political, and social fields. Its value is increasing as digital transformation continues. For this reason, protecting personal data has become a priority for governments, companies, and individuals. Proper protection builds trust, supports development, and protects people’s rights.

This importance is the basis for the legal and technical frameworks for data protection, which will be explained in this report.

Second: The Legal Framework for Personal Data Protection

Given the significant value of personal data in the modern world, as explained in the first part of this report, the need for a clear, organized, and strict legal frame work for the protection of personal data has become urgent. For this purpose, the Hashemite Kingdom of Jordan recognized the importance of this subject and enacted legislation to regulate and protect personal data as a fundamental right of individuals. This legislation is the Personal Data Protection Law No. 24 of 2023 (referred to hereinafter as the “Law” or the “Jordanian Personal Data Protection Law” or “JPDPL”).

The Law regulates all matters related to personal data and sets out several legal rules to ensure the protection of personal data and prevent its unlawful use. This part of the report explains the main legal mechanisms for personal data protection under the Jordanian Personal Data Protection Law.

Before addressing these mechanisms, it is important to clarify some key terms for the reader as defined in the law:

  • “Data Subject”: A natural person whose personal data is being processed.
  • “Controller”: Any natural or legal person, whether inside or outside Jordan, who holds or controls personal data.
  • “Processor”: The natural or legal person who is responsible for processing the data.
  • “DPO”: The natural person designated to oversee databases and processing in accordance with the provisions of the Law.

Below are the most important legal safeguards established by the Jordanian Law to protect personal data:

1. Prohibition of Processing Personal Data Without Prior Consent:

The Law requires that no personal data may be processed without first obtaining the prior consent of the Data Subject. This  prior consent has legal requirements, including:

  • It must be clear and documented, either in writing or electronically. Verbal consent is not acceptable.
  • It must specify the purpose and duration of the consent. The request must clearly state why the data is being collected and for how long the consent remains valid.
  • It must be written in clear, simple, and non-misleading language, ensuring that individuals are not tricked due to unfamiliarity with legal or technical terms.
2. Restrictions on Data Processing:

The Law imposes several restrictions and conditions on processing personal data, to ensure that collected data is not used unlawfully. The key restrictions include:

  • Legitimate Purpose: The most important restriction imposed by law on data processing is that data may only be processed for purposes and this purpose must be specified, explicit, and lawful.
  • Processing limitation: Processing must remain within the specific purpose for which the data was originally collected and consented to.
  • Lawful and fair processing methods must be used.
  • Confidentiality: Processing must ensure the confidentiality and security of personal data and prevent alteration, or unauthorized disclosure.

Data deletion: Personal data must be deleted once the processing period has expired.

3. Security and Organizational Measures Required from the Controller:

The Law obliges controllers (natural or legal person holding personal data) to protect the data under its custody. Key responsibilities of the controller include:

  • Take all the security, technical, and organizational measures to ensure the data confidentiality, safety, and protection against any unauthorized access, use, disclosure, destruction, modification.
  • Establishing a suitable infrastructure and having a qualified team for data processing and for receiving and responding to complaints.
  • Set clear procedures to allow data subjects to exercise their rights, including correcting their data, objecting the processing, withdrawing consent, accessing and updating their data in a secure and effective way.

These compliance functions may be handled internally or outsourced to a specialized external provider, depending on the size, capacity, and needs of the organization.

4. Appointment of a Personal Data Protection Officer (DPO):

Like data protection laws in other countries, the Jordanian Law requires Controllers to appoint a Personal Data Protection Officer (DPO) to ensure compliance and protect the rights of Data Subjects. Key responsibilities of the DPO include:

  • Monitoring and documenting the Controller’s compliance with the Law.
  • Conducting regular assessments of data systems and issuing recommendations.
  • Acting as the liaison with the Data Protection Directorate and with security and judicial authorities.
  • Enabling Data Subjects to exercise their legal rights.
  • Providing training programs for the Controller’s staff on data protection.

The Law classifies organizations with respect to the DPO requirement into three categories:

A. Entities Required to Appoint a DPO Without Prior Accreditation:

These entities must appoint a DPO without needing accreditation from the Personal Data Protection Council. They include:

  • Entities whose main activity is processing personal data.
  • Entities that process sensitive personal data.
  • Entities processing data of persons lacking legal capacity.
  • Entities processing financial data.
  • Entities transferring databases outside Jordan.

B. Entities Required to Appoint a DPO With Prior Accreditation:

These entities must obtain accreditation from the Personal Data Protection Council before appointing the DPO, due to the sensitivity of the data they handle. They include:

  • Telecommunications and information technology sector.
  • Energy sector.
  • Water sector.
  • Health sector.
  • Transport sector.

C. Entities Not Required to Appoint a DPO:

Entities that do not fall under categories (A) or (B) are not obligated to appoint a DPO. However, they may do so voluntarily.

5. Restrictions on the Transfer of Personal Data:

The Law sets several restrictions on the transfer of personal data to protect the rights of data subjects and prevent personal data from becoming publicly available or commercially exploited. Key restrictions include:

  • Obtaining the Data Subjects’ consent before transferring their personal data.
  • Ensuring that the transfer serves legitimate interests of both the Controller and the receiving party.
  • Informing the Data Subject of the identity of the recipient.
  • Informing the Data Subject of the purpose of the transfer.
  • Prohibiting the use of transferred data for marketing purposes unless the Data Subject consents.
  • For transfers outside Jordan, the receiving country must provide a level of data protection not less than that required under Jordanian law.
6. Required Actions in Case of a Personal Data Breach

In the event of any breach or incident that may compromise the security of personal data, the Controller must:

  • Notify affected Data Subjects within 24 hours of discovering the breach.
  • Notify the Personal Data Protection Directorate within 72 hours of discovering the breach.


The Jordanian Personal Data Protection Law not only safeguards individuals’ personal data and prevents its misuse, but also shields organizations that handle such data from potential legal violations.

To implement these protections effectively, organizations need a team combining legal knowledge and technical expertise: legal proficiency ensures compliance with the law and protection of rights, while technical capability guarantees secure and proper data management. This combination turns legal obligations into practical actions, strengthens trust, and minimizes risks for both individuals and organizations.

Third: The Primary Risks Threatening Data Protection
1. The Modern Attack Surface: Securing Your Digital Ecosystem

The diagram below, shows a high-level view of a modern company’s digital ecosystem. It illustrates the interconnected landscape where sensitive data lives and moves, highlighting the critical domains that require robust protection:

  • Core Infrastructure: Data resides on Cloud Servers and internal Servers, and is accessed through corporate Applications.
  • Access Points: Employees connect via Company networks, and data flows over the public Internet to Clients and Mobile devices.
  • Human Element: Ultimately, Employees interact with data across all these touch points.

Each component in this chain represents a potential vulnerability. A weakness in any single domain, whether a misconfigured cloud server, an unsecured application, or a compromised employee device, can lead to a devastating data breach.

This is where a Data Protection Impact Assessment (DPIA) becomes not just a compliance exercise, but a strategic necessity.

The following sections details the most critical cybersecurity vulnerabilities confronting modern organizations today, and how you can avoid such threats.

2. Password Attacks:

In the intricate digital ecosystem outlined, every access point—from cloud servers and internal applications to employee mobile devices—is guarded by a fundamental layer of security: authentication. At the heart of this layer lies the most ubiquitous yet vulnerable secret: the password.

Despite advancements in biometrics and security keys, the password remains the primary key granting access to corporate data, email accounts, and critical systems. Consequently, it is also the most targeted element by cyber adversaries. Password attacks are not a new threat, but they have evolved in scale, sophistication, and automation, making them a persistent and devastatingly effective attack vector.

This section will dissect the most common and dangerous password attack methods threatening organizations today.

2.1 Phishing & Credential Harvesting
  • What it is: Attackers send deceptive emails, texts, or instant messages that appear to be from a legitimate source (like IT, HR, or a well-known service like Microsoft).
  • How it works: The message creates a sense of urgency (“Your password will expire!”) or curiosity (“You have a shared document”). It contains a link to a fake login page that looks identical to the real one. When an employee enters their credentials, they are sent directly to the attacker.
  • Why it’s effective: It exploits human psychology and trust, bypassing technical controls entirely.
2.2 Login Brute Forcing

In the digital world, passwords act as locks. A brute force attack is the simplest way to break in: an attacker uses automated tools to try every possible password combination until they guess the correct one.

  • What it is: Using automated software to guess a password by trying every possible combination of characters.
  • How it works: The attacker systematically tries “password1”, “password2”, etc., or uses powerful computers to cycle through complex combinations. This is most effective against short, simple passwords.

Why it’s effective: It is guaranteed to eventually guess the password; the only variable is time. Weak passwords can be cracked in seconds, as shown in the following example:

2.3 Credential Hunting in Network Traffic

While many attacks focus on guessing or phishing passwords, a more passive and insidious method involves simply “listening” for them as they travel across the network.

What it is: Network Sniffing & Cleartext Transmission

This attack involves using software, to capture and inspect all data packets flowing across a network. If the data is not encrypted, the attacker can read it directly, much like eavesdropping on a conversation.

The critical vulnerability here is the use of cleartext (or plaintext) protocols. These are legacy methods of communication that do not encrypt the information they send.

  • How it Works:
    1. An attacker gains access to a network (e.g., via a compromised device or by connecting to an unsecured Wi-Fi network).
    2. They then filter the traffic for protocols known to transmit credentials in cleartext.

If a user or system uses one of these insecure protocols to log in, their username and password are captured in a readable format by the attacker.

3. Denial-of-Service Attacks

A Denial-of-Service (DoS) attack is not an attempt to steal data, but to make it unavailable. The objective is to overwhelm a company’s server, website, or network with a flood of illegitimate traffic—so much traffic that it cannot respond to legitimate requests from real users or customers.

Think of it like phoning a restaurant thousands of times a minute. The phone lines become jammed, and legitimate customers cannot get through to place an order.

A Distributed Denial-of-Service (DDoS) attack is a larger-scale version, where the attack originates from thousands of compromised devices simultaneously, making it much harder to block.

Impact: This results in website downtime, disrupted services, massive financial losses from halted e-commerce, and severe damage to brand reputation and customer trust.

4. Active Directory Attacks: Compromising the Corporate Nervous System

Active Directory (AD) is the central authentication and authorization system for most Windows-based corporate networks. It is the “digital phonebook” that manages every user, computer, and permission. Because of its central role, AD is the ultimate prize for cyber attackers.

An Active Directory attack is not a single technique but a multi-stage campaign where attackers, after gaining an initial foothold, methodically move to compromise the core AD infrastructure itself. Their objective is to escalate privileges and ultimately gain control over the highest-level administrative accounts.

Once this control is achieved, they possess total, often undetectable, authority over the entire AD Domain. This allows them to access or exfiltrate any data, move laterally at will, and deploy persistent threats across all connected systems, making remediation incredibly complex and costly.

5. Cloud Misconfiguration: The Wide-Open Digital Door

Cloud misconfiguration occurs when cloud services are set up with incorrect security settings, inadvertently exposing them to the public internet.

Unlike a sophisticated breach, this is often the result of human error, complex interfaces, or a misunderstanding of the “shared responsibility model” in the cloud. The result is a wide-open digital door, leaving sensitive data—including customer records, intellectual property, and internal communications—accessible to anyone who knows where to look, without the need to hack in.

  • Human Error: The Unintentional Insider

The biggest risk is often a simple accident by an employee. This could be sending an email to the wrong person, clicking a bad link, or accidentally changing a setting that makes data visible to the public.

  • Insufficient Identity and Access Management (IAM)

This means not managing who can see what inside your company’s cloud. Problems include using weak passwords, not having extra login steps, and giving employees access to data they don’t actually need for their job. This makes it easy for hackers to get in.

  • The Insider Threat: A Breach from Within

Sometimes, the problem comes from a current or former employee. They might intentionally steal information, or they might accidentally cause a leak by being careless.

  • Shared Responsibility Model Confusion

In the cloud, security is a team effort between your company and the cloud provider. Often, companies get confused and think the provider is handling everything, when in reality, they are responsible for protecting their own data and user accounts. This misunderstanding leaves major gaps.

  • Misconfigured Cloud Storage

A very common cause of cloud data leaks is simple misconfiguration. It’s like accidentally storing your company’s private documents in a public, unlocked parking lot instead of a secure filing cabinet. Anyone can find and take them.

  • Unmanaged and Expanding Attack Surface

The cloud makes it easy to create new services and storage with a click. Without careful tracking, a company can quickly lose sight of everything it owns in the cloud, what data is there, and who can access it. You can’t protect what you don’t know you have.

6. Web Attacks: The Digital Break-In

What it is: Web attacks are when hackers find and exploit weaknesses in your company’s website or web applications.

How it exposes sensitive data: These vulnerabilities act like unlocked doors or weak spots in your digital storefront. Hackers can use techniques like:

  • Injecting malicious code to trick your website into revealing customer information
  • Intercepting unsecured data transmissions
  • Bypassing login systems to access protected areas

When successful, these attacks can expose:

  • Customer credit card information (Visa/Mastercard numbers)
  • Personal identification data
  • Login credentials
  • Private business documents

The consequence: A single web vulnerability can lead to massive data breaches, financial losses, and permanent damage to your company’s reputation.

7. SQL Injection (SQLi): Attacking Your Database
  • What it is: An attack where a hacker “tricks” your website into revealing the contents of its database.
  • How it works: Imagine your website’s database is a secure vault that holds all customer information. When a user types a name into a search box, your website asks the vault: “Show me the profile for [Name]”.
    A hacker will type a malicious command instead of a name. If your website isn’t properly secured, it will pass this command directly to the database vault, which will obediently execute it. The command could be: “Show me EVERY user’s credit card number and password.”
  • Why it’s dangerous: It can directly expose your entire database of customer records, including credit card information, personal details, and login credentials, as shown:
8. Third-Party Attacks: The Weakest Link in Your Security Chain

What Is a Third-Party Attack?

A third-party attack happens when hackers target your company by breaking into one of your vendors, suppliers, or partners. Imagine you have a highly secure office building, but the cleaning company you hire leaves a back door unlocked.

A thief uses that unlocked door to get into your office and steal your secrets. That’s exactly how third-party attacks work.

How Do Attackers Exploit This?

Attackers look for the weakest link in your business relationships. Instead of attacking your well-protected systems directly, they target your less-secure partners who have special access to your data or systems. For example:

  • They might hack a software provider that manages your customer database.
  • They could breach a cloud storage vendor where you keep sensitive files.
  • They might breach a payment processing company, stealing credit card information from all the businesses that used its services.
Fourth: Technical Measures for Protecting Personal Data

The modern threat landscape demonstrates that vulnerabilities could exist at every layer of an organization. No single tool can provide complete protection.

A strategic and integrated solution can be adopted to address the increasing complexity of cyber threats by moving beyond fragmented defensive measures toward a comprehensive framework that embeds security and privacy within organizational operations. Under this approach, regulatory compliance becomes a natural outcome of a well-structured and secure operational environment.

This solution is based on the following pillars:

  • A strategic, holistic framework: The adoption of a unified strategy designed to protect the organization’s entire digital ecosystem through coordinated technical, organizational, and legal measures, supported by continuous risk assessment and management.
  • Proactive compliance and defense: The implementation of preventive technical safeguards supported by comprehensive Data Protection Impact Assessments (DPIAs) to systematically identify, evaluate, and mitigate potential risks to personal data.
  • Development of a security culture: The establishment of tailored internal security and data protection policies, combined with ongoing employee awareness and training programs to promote consistent compliance and responsible data handling practices.
  • Integrated PDPL compliance: Ensuring full compliance with applicable Personal Data Protection Law (PDPL) requirements while positioning data protection as a strategic organizational asset rather than merely a regulatory obligation.
Appendix: Definitions
Term Definition
Authentication is proving you are who you claim to be before being granted access.
Authorization is what you're allowed to do and see after you've proven your identity.
Encryption means your information is scrambled into a secret code that only someone with the right key can unlock and read.
Network is a digital highway that connects computers and devices, allowing them to share information and resources.
Network Traffic is all the information—messages, videos, files—that travels between devices on a network.
Network Protocol is a set of rules that devices follow to communicate, just like the rules of the road (stop signs, traffic lights) that ensure cars can drive safely and orderly.
Corporate Network is a private, internal highway system that connects all of a company's computers, phones, and servers, allowing employees to securely share information and resources within the organization.
Initial Foothold is the first point of access a hacker manages to get inside a company's network.
Escalating privileges is when a hacker who has a low-level access pass finds a way to get a master key, giving them full control over the entire system.
Active Directory Domain is the central security hub for a Windows-based company network. It acts as a master directory that manages every user, computer, and their access permissions, ensuring the right people can access the right resources.
Exfiltrate Data means to secretly steal and copy information from a company's network and send it to an outside location controlled by the attacker.
Moving Laterally is when a hacker who has broken into one computer explores the network to find and break into other, more important computers.
Database is a highly organized digital filing cabinet where a company stores all its structured information, like customer details, product lists, and financial records, so it can be easily found, managed, and updated.
Potential Vulnerability is a weakness or a flaw in a system—like an unlocked door or a broken window—that a hacker could potentially find and exploit to break in.
Data Breach is a security incident where sensitive or confidential information is stolen, copied, viewed, or used by someone who is not authorized to do so.
Data Protection Impact Assessment (DPIA) is a formal process to identify and reduce the privacy risks of a new project before it starts, ensuring personal data is protected from the very beginning.
Exploitation is the act of a hacker actively taking advantage of a specific weakness or vulnerability in a system to gain unauthorized access, steal data, or cause damage.
Shared Responsibility Model The cloud provider secures the platform (like the building), while you secure your data and access (like your office inside). Both are responsible for different parts of security.
Authors:
Ma'in Nsair (Data protection specialist)
Tariq Aldiri (Data protection specialist)
Dina Al- Qawaqzeh (Cyber Security Specialist)

For more information, Please contact us at: info@nsairs.com

Back To Top